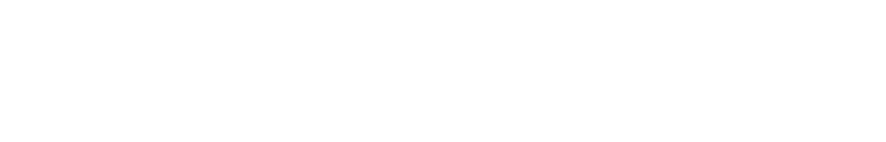
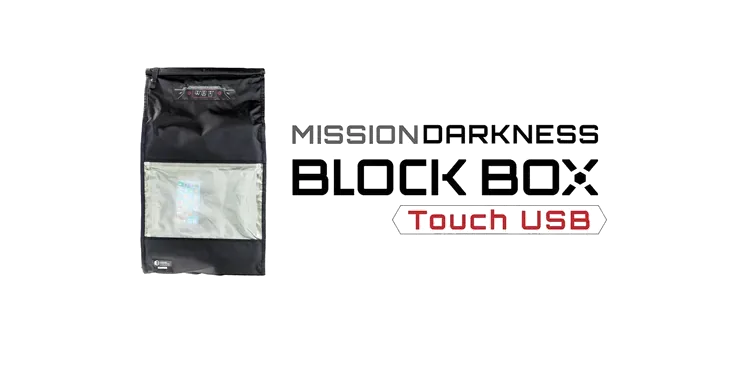
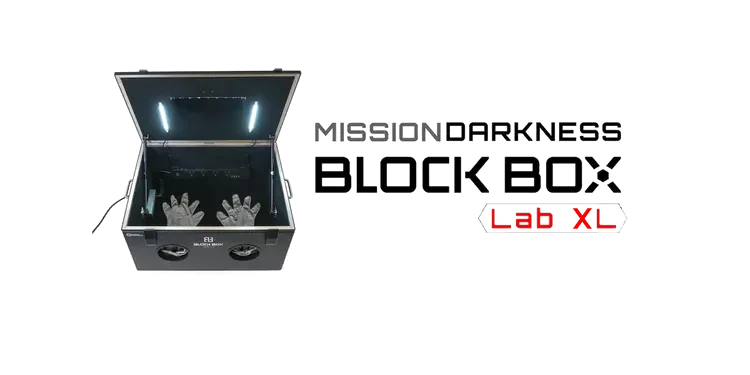
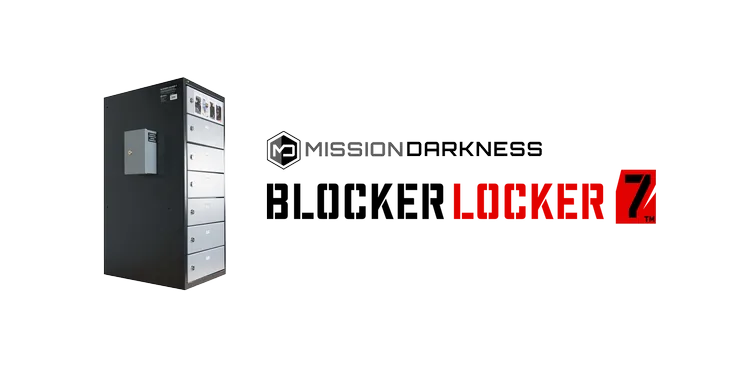
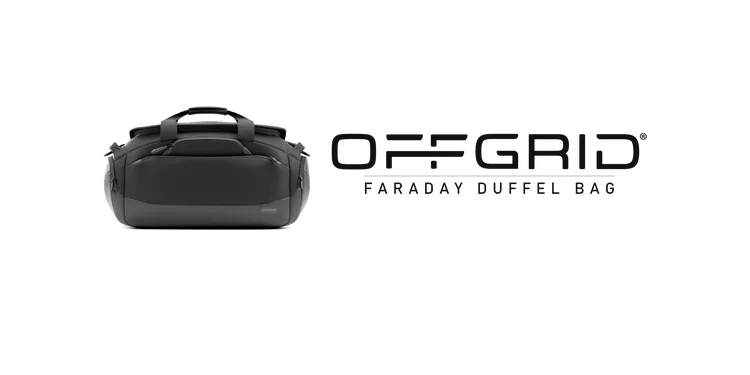
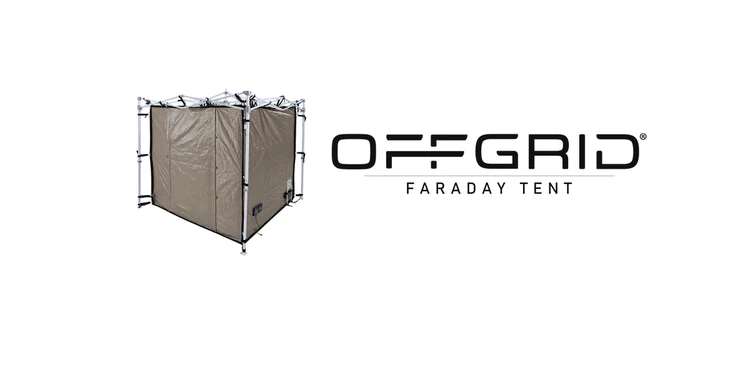
Mission Darkness BlockBox Touch USB, la cage de Faraday pliable à gant intégré, fenêtre de visualisation et prise USB filtréeMission Darkness BlockBox Lab XL, la chambre blindée certifiée IEEE 299-2006, assez vaste pour y travailler sur un ordinateur portableMission Darkness Blocker Locker 7, sept casiers verrouillables qui alimentent et isolent les appareils saisis jusqu’à leur examenOffGrid Premium Faraday Bag with PHASE, 103,6 dB d’atténuation mesurée et une prise USB-C à deux modes, données ou charge seuleOffGrid Faraday Duffel Bag, un sac de voyage d’apparence ordinaire dont les quatre poches bloquent tout signal, du porte-clés à l’ordinateurOffGrid Faraday Tent, une salle blindée de 2,1 m de côté montée en quelques minutes, 95 dB d’atténuation de 10 MHz à 40 GHz
BLOQUEURS EN ÉCRITURE
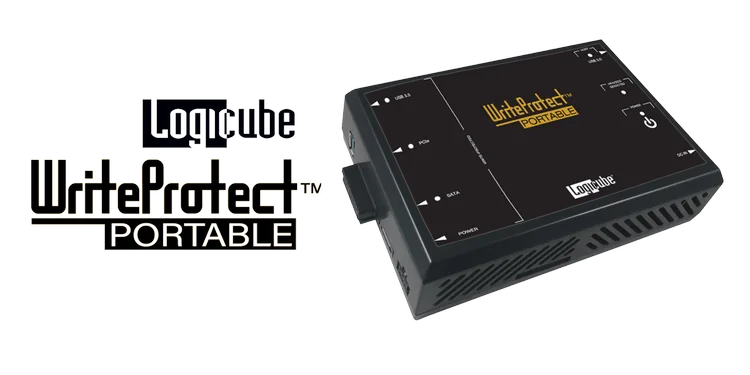
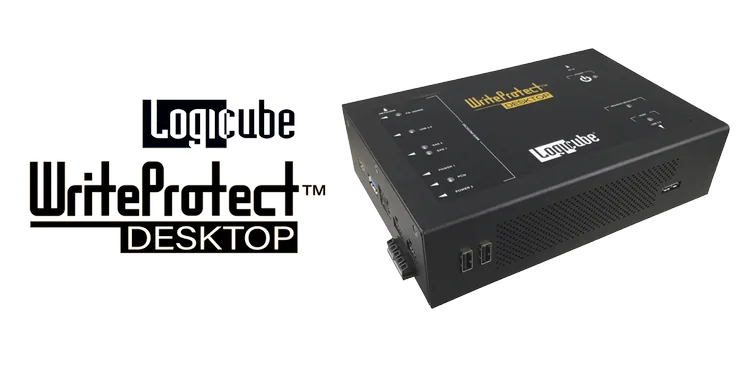
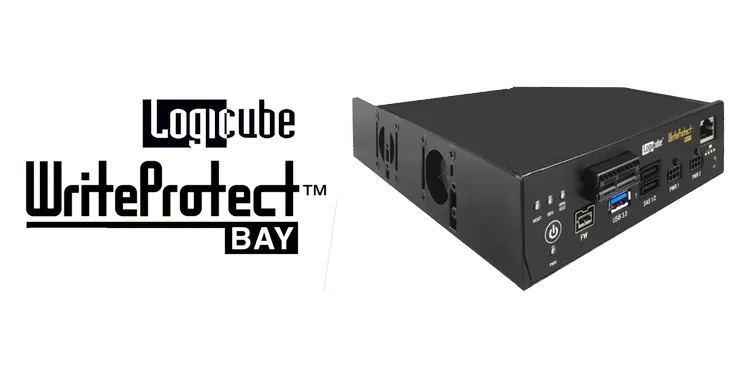
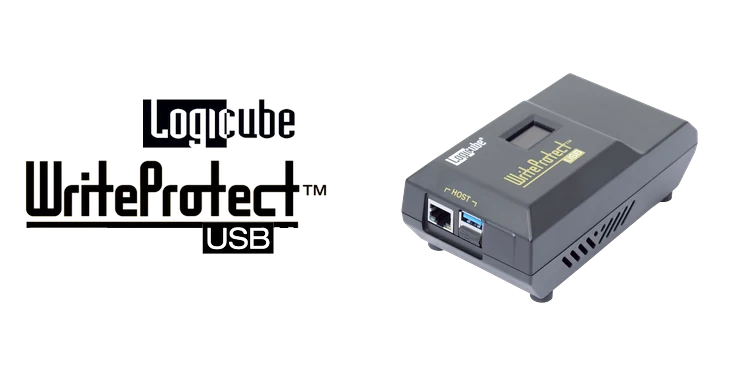
WriteProtect-PORTABLE, le bloqueur en écriture de Logicube : PCIe M.2 NVMe, SATA et USB 3.0 en lecture seule, 360 gWriteProtect-DESKTOP, le bloqueur en écriture transportable de Logicube : six interfaces, du SAS et du PCIe au FireWire et à l’IDEWriteProtect-BAY, les six interfaces du bloqueur en écriture de Logicube au format 5,25 pouces, logées dans la station de travailWriteProtect-USB, le bloqueur en écriture de Logicube dédié aux supports USB : hôte USB 3.0, interface web, 200 g
DUPLICATEURS FORENSIQUES
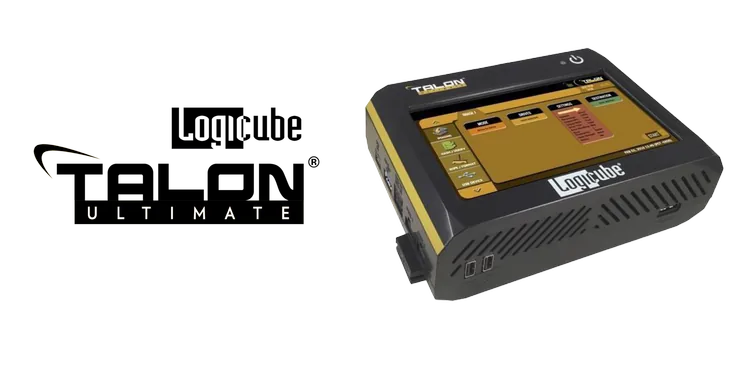
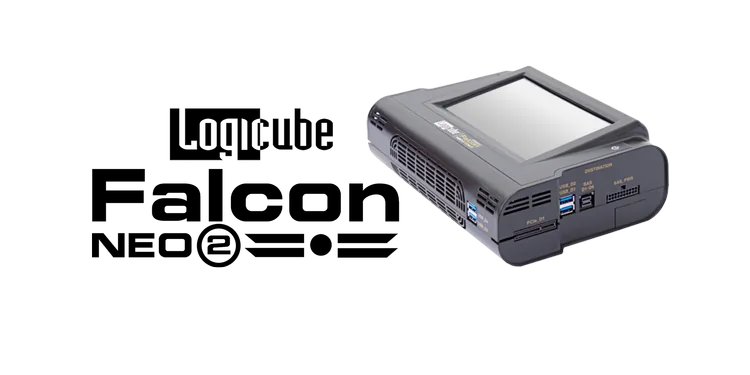
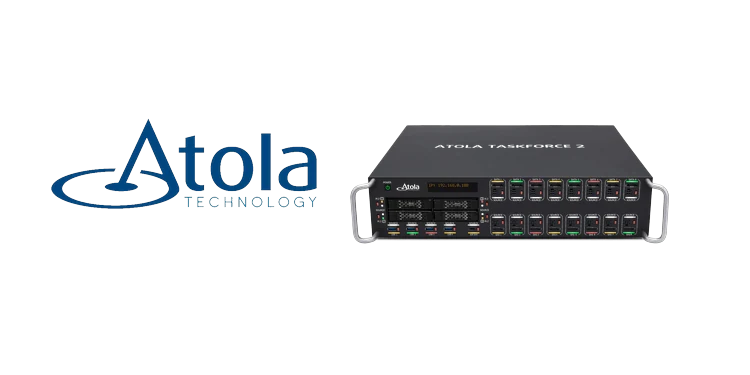
Talon Ultimate, le duplicateur forensique portable de Logicube : jusqu’à 53 Go/min, imagerie ciblée et cinq tâches en parallèleFalcon-NEO2, le duplicateur forensique de Logicube : SAS-3 natif, jusqu’à 115 Go/min, 10 sources et 11 destinationsAtola Insight Forensic, le duplicateur forensique d’Atola : trois acquisitions simultanées et la récupération de données sur les supports les plus abîmésAtola TaskForce 2, le duplicateur forensique à 26 ports : plus de 25 disques acquis en parallèle à 25 To par heure, RAID réassemblés
CHIP-OFF, ISP & ÉLECTRONIQUE
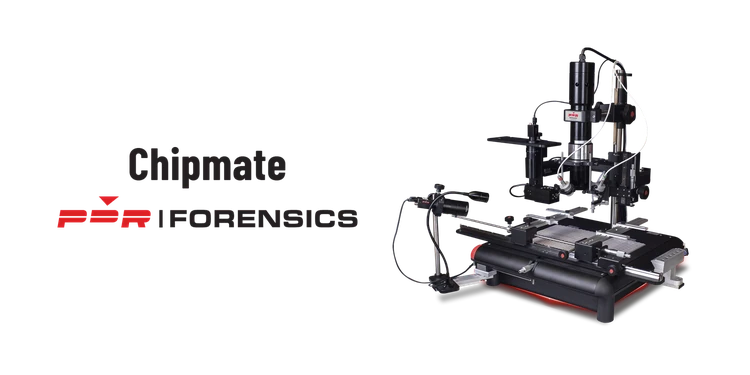
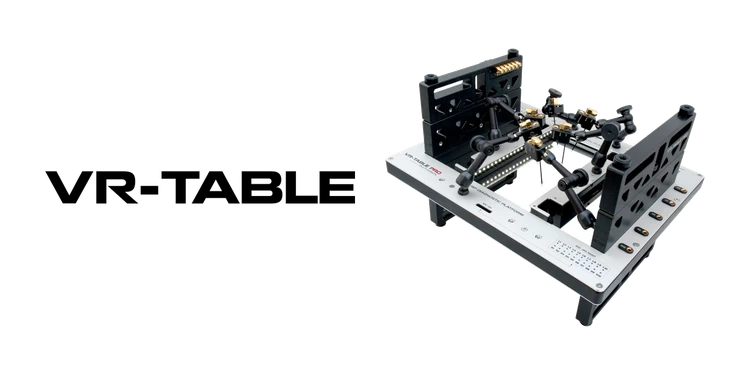
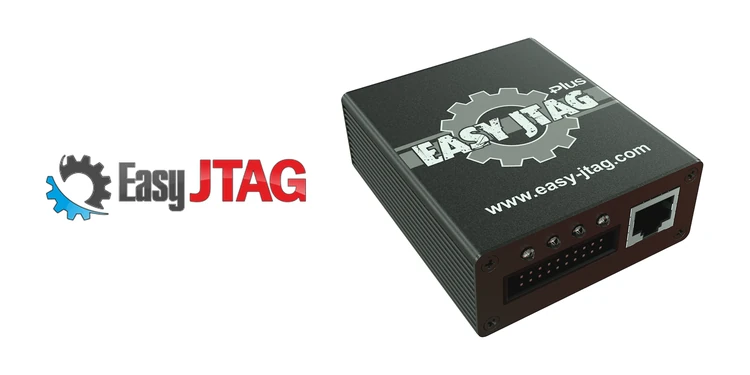
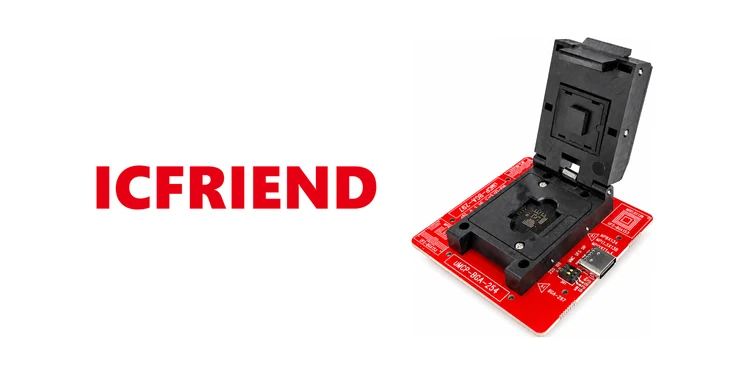
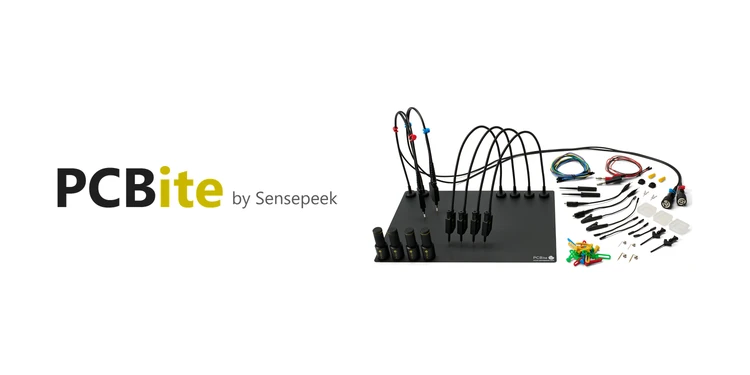
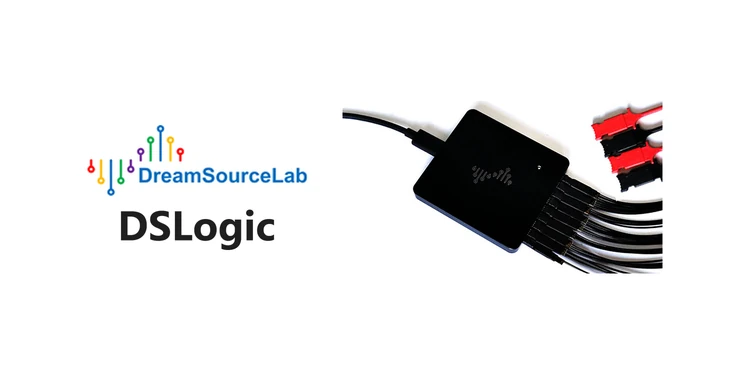
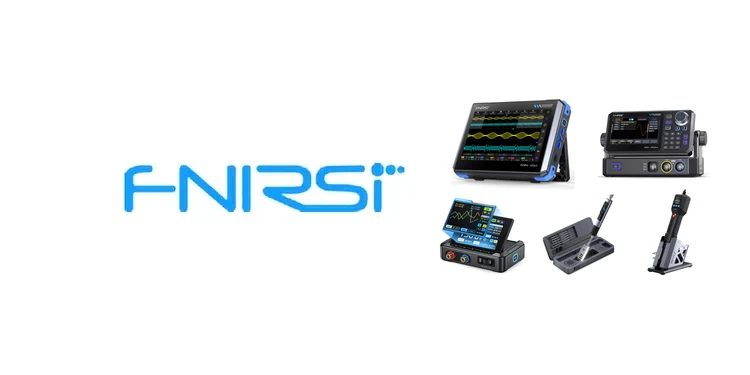
PDR Chipmate, des machines de chip-off à infrarouge focalisé, pour retirer, transférer et remplacer les composants en laboratoireVR-TABLE, des plateformes pour lire les cartes électroniques sans soudure, en ISP, JTAG et UARTEasyJTAG Plus, le programmateur de Z3X qui lit les mémoires eMMC, UFS et NAND des smartphones, en chip-off, en ISP ou en JTAGiCFriend, les supports de test eMMC et UFS pour lire une mémoire de smartphone dessoudéeMartview RB-03, la station et les pochoirs de rebillage BGA pour une puce de mémoire dessoudéePCBite, le maintien de carte et les sondes mains libres de Sensepeek, pour mesurer et souder sur une carteDSLogic U3Pro, l’analyseur logique USB 3.0 de DreamSourceLab : 1 GHz, 16 ou 32 voies et le décodage des protocolesFNIRSI, les instruments du laboratoire : oscilloscope, générateur de signaux, alimentation programmable, fer à souder et air chaud
RÉCUPÉRATION DE DONNÉES
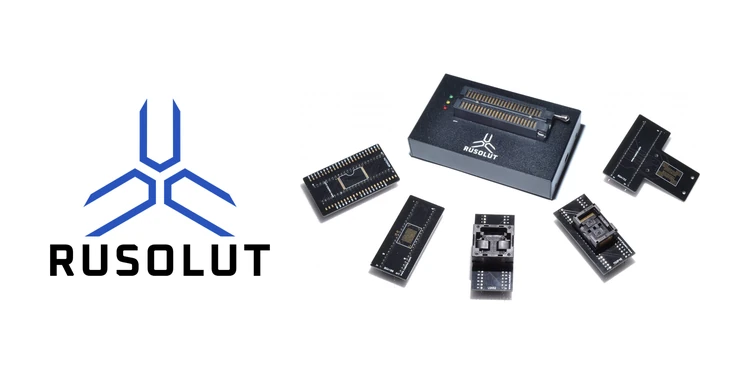
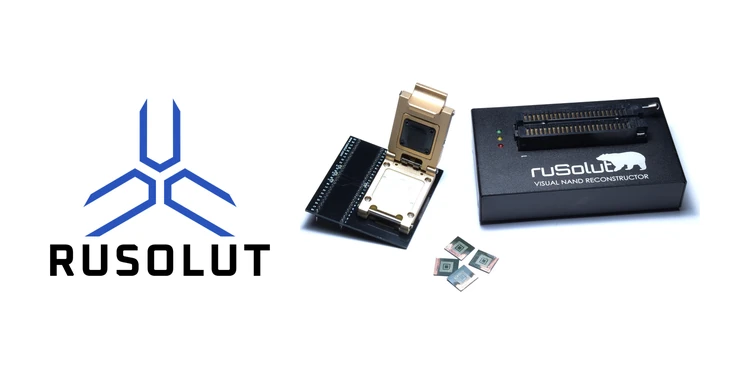
Rusolut VNR, le lecteur, les adaptateurs et le logiciel de chip-off pour récupérer les données des mémoires NAND et des monolithesRusolut eMMC-NAND Reconstructor, la lecture de la mémoire NAND des puces eMMC endommagées ou remises à zéroUFS Explorer, la récupération de données de niveau expert : RAID, chiffrement, virtualisation et images forensiques E01 et AFF4R-Studio Technician, la récupération de données des disques défaillants, des RAID et à distanceVMFS Recovery Ultimate, la récupération des datastores VMware et des disques virtuels, sur place ou à distance par SSH
ANALYSE FORENSIQUE VÉHICULES
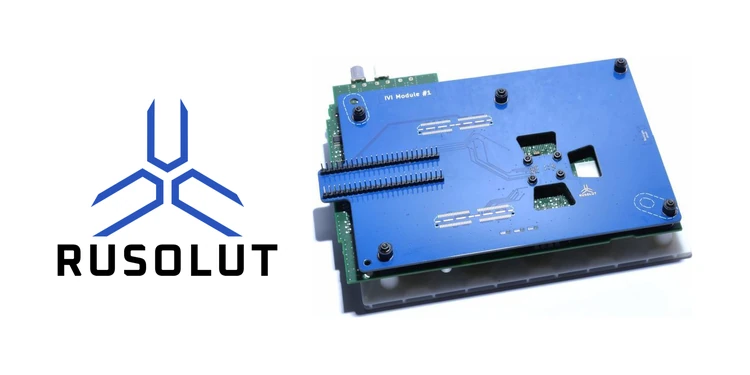
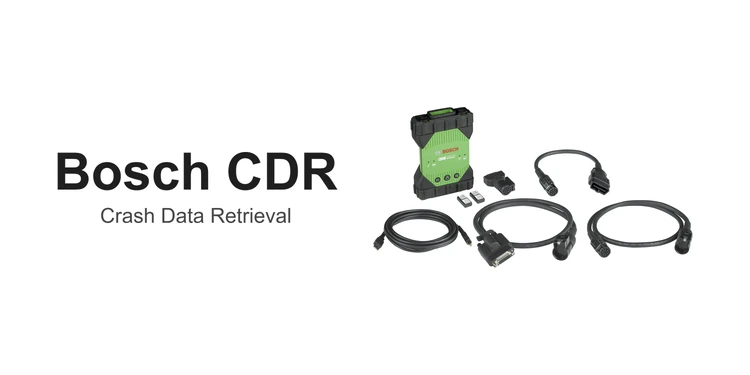
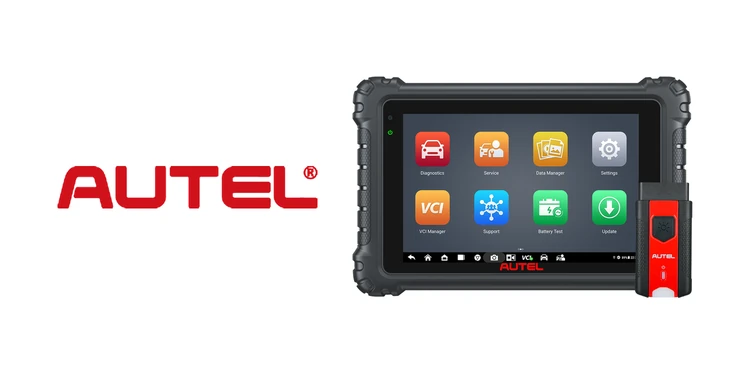
Rusolut VDR, l’extraction des données des autoradios et des modules télématiques des véhiculesBosch CDR, la lecture des données EDR d’un véhicule accidenté, par la prise de diagnostic ou sur le module, avec des kits de câbles composés à la demandeAutel, les tablettes de diagnostic MaxiSys, la gestion des clés et antidémarrages MaxiIM et les vidéoscopes MaxiVideo, pour les services d’enquête
ANALYSE FORENSIQUE DISQUE
Très simple à utiliser, Forensic Explorer permet d’aller rapidement à l’essentiel et facilite la virtualisationAxiom est la plateforme d’investigation numérique la plus complète, quelle que soit la source des donnéesPassware Kit Ultimate, la solution de déchiffrement pour APFS, BitLocker, FileVault2, etc., et 420 types de fichiersElcomsoft Desktop Forensic Bundle, quatorze outils de récupération de mots de passe et de déchiffrement, plus de 500 formatsDetego, la plateforme unifiée d’investigation numérique : acquisition, triage, analyse assistée par IA et rapports recevables en justiceNetAnalysis, l’analyse forensique des navigateurs web : historique, cache, cookies, et récupération du supprimé avec HstExVFC, la virtualisation forensique : du scellé à une machine virtuelle amorçable en quelques minutes, triage et VM autonome comprisX-Ways Forensics, l’un des outils forensiques les plus utilisés en Europe : de l’acquisition au rapport, dans un logiciel portable de quelques mégaoctets
ANALYSE FORENSIQUE MAC
Cellebrite Digital Collector, ex-MacQuisition : le triage, la collecte ciblée et l’image forensique des ordinateurs Mac et Windows, à chaud comme à froidRECON ITR, de SUMURI : l’imagerie et le triage de tous les Mac, Intel comme Apple Silicon, sur les lieux comme au laboratoireCellebrite Inspector, ex-BlackLight : l’analyse en profondeur des ordinateurs Windows et Mac, jusqu’aux extractions mobiles, avec rapports et dossiers portablesRECON LAB, de SUMURI : la suite d’analyse forensique conçue nativement pour macOS, la seule à exploiter les métadonnées étendues d’Apple
ANALYSE FORENSIQUE TÉLÉPHONIE
Cellebrite Inseyets, ex-UFED : du téléphone verrouillé au rapport, déverrouillage, collecte, décodage et automatisation du laboratoireXRY de MSAB, l’extraction logique, physique et en ligne des téléphones, jusqu’au journal d’audit dans un format de fichier légalElcomsoft Mobile Forensic Bundle réunit cinq logiciels d’acquisition iOS, iCloud et Google sous une seule licenceMOBILedit Forensic, un outil complet pour une fraction du prix des autres, par l’éditeur tchèque qui a créé la forensique mobile en 1996 Passware Kit Mobile déchiffre plus de 1 100 modèles Android et les iPhone jusqu’au 7Cellebrite Pathfinder, la mise en relation des preuves numériques d’une affaire : identités, conversations, déplacements et liens entre dossiers
E-DISCOVERY & E-MAILS
Forensic Email Collector, la collecte et la recherche forensiques des e-mails sur les serveursIntella Pro, la recherche dans les e-mails, les E01 et les extractions mobiles, sans limiteForensic Email Intelligence, le décodage des en-têtes et la notation du risque de fraudeAid4Mail, la collecte, la conversion et l’analyse forensique des e-mails, 40 formats et plusParaben E3:EMAIL, le traitement et la recherche des e-mails, en local comme en réseau
ANALYSE IMAGES & VIDÉOS
Griffeye facilite le travail de l’enquêteur dans les dossiers à gros volumes d’images ou de vidéosMagnet Witness, ex-DVR Examiner : récupérer, examiner et améliorer les preuves vidéo, de l’enregistreur de vidéosurveillance au rapportAmped FIVE, plus de 140 filtres pour convertir, restaurer et mesurer une preuve image ou vidéo, jusqu’au rapport recevable devant un tribunalAmped Replay, le lecteur vidéo des enquêteurs : lire, corriger, annoter et caviarder une vidéo de surveillanceAmped Authenticate, l’authentification des photos et des vidéos : retouches, deepfakes et identification de l’appareil
DÉCOMPILATION & ANALYSE
IDA Pro, un puissant désassembleur, décompilateur et débogueur polyvalentJEB Pro, la rétro-ingénierie professionnelle : décompilation et débogage d’applications Android, de code natif et de logiciels malveillants
AUDIT DE SÉCURITÉ
Nessus Professional, le scanner de vulnérabilités de Tenable : scans illimités, audits de configuration et rapports sur mesurePingCastle, l’audit de sécurité de l’Active Directory : un score de risque, les règles en cause et leur correctionBurp Suite Professional, la boîte à outils du test d’intrusion des applications web et des API
Vous cherchez un outil qui n’est pas au catalogue ? Dites-nous lequel, nous vous répondrons.