Nessus Professional
Le scanner de vulnérabilités de référence des auditeurs et des équipes de sécurité
Nessus Professional est le scanner de vulnérabilités de Tenable, l’outil des auditeurs, des consultants et des équipes de sécurité depuis 1998.
Scans illimités, plus de 450 modèles prêts à l’emploi, audits de configuration et rapports sur mesure, pour trouver et corriger les failles d’un parc informatique avant les attaquants.
Description
Nessus inventorie les machines d’un réseau, identifie leurs systèmes, leurs services et leurs logiciels, et confronte ce qu’il trouve à une base de plus de 300 000 vulnérabilités connues (CVE). Les tests, appelés plugins, sont écrits et mis à jour en continu par les chercheurs de Tenable.
Le testeur d’intrusion s’en sert pour repérer les failles avant ses essais, le consultant pour dresser l’état de sécurité d’un client, l’administrateur pour suivre son propre parc. Les vulnérabilités se classent par gravité et par probabilité d’exploitation, pour traiter d’abord celles qui comptent.
Nessus Expert reprend tout Nessus Professional et y ajoute le scan des applications web et la découverte de la surface d’attaque exposée sur Internet.
- Scans de vulnérabilités illimités
- Plus de 450 modèles de scan et de politique
- Plus de 300 000 CVE couvertes
- Scans avec ou sans identifiants
- Audits de configuration CIS et bonnes pratiques
- Priorisation par CVSS, EPSS et VPR
- Résultats mis à jour sans nouveau scan
- Vulnérabilités regroupées et mises en attente
- Rapports personnalisables, PDF, HTML et CSV
- Plugins mis à jour en continu
- Analyse de l’infrastructure as code avec Terrascan
- Windows, Linux, macOS et Raspberry Pi
Principales caractéristiques
COUVERTURE
Systèmes d’exploitation, équipements réseau, serveurs, bases de données, hyperviseurs et applications : Nessus détecte les vulnérabilités connues, les correctifs manquants, les logiciels obsolètes, les mots de passe par défaut et les erreurs de configuration. Avec des identifiants, il inspecte les machines de l’intérieur et voit ce qu’un scan externe ne voit pas.
MODÈLES DE SCAN
Plus de 450 modèles préconfigurés : découverte des hôtes, scan réseau de base ou avancé, audit de correctifs, recherche de logiciels malveillants, tests ciblés sur les vulnérabilités les plus médiatisées. Chaque politique se règle ensuite finement.
CONFORMITÉ
Les audits de configuration comparent les machines aux référentiels du CIS et à d’autres bonnes pratiques de sécurité, et signalent chaque écart.
PRIORISATION
Chaque vulnérabilité porte son score CVSS, sa probabilité d’exploitation EPSS et le score VPR de Tenable, qui tient compte des menaces réellement observées.
RÉSULTATS EN DIRECT
À chaque mise à jour des plugins, Nessus réévalue l’historique des scans sans relancer de scan et signale les machines probablement touchées par une nouvelle vulnérabilité ; un scan ciblé confirme ensuite le résultat.
RAPPORTS
Rapports personnalisables, du résumé pour la direction au détail technique pour les équipes, exportés en PDF, HTML ou CSV, et résultats bruts au format .nessus.
PERFORMANCES
Les plugins compilés dynamiquement accélèrent les scans, à commencer par le premier.
DÉPLOIEMENT
Windows, Linux, macOS et Raspberry Pi : Nessus s’installe sur un poste portable comme sur un serveur et suit l’auditeur d’un site à l’autre.
LICENCE
Un abonnement annuel, de un à trois ans, sans limite sur le nombre de scans ni d’adresses analysées.
Scanner un réseau
Des modèles pour chaque besoin
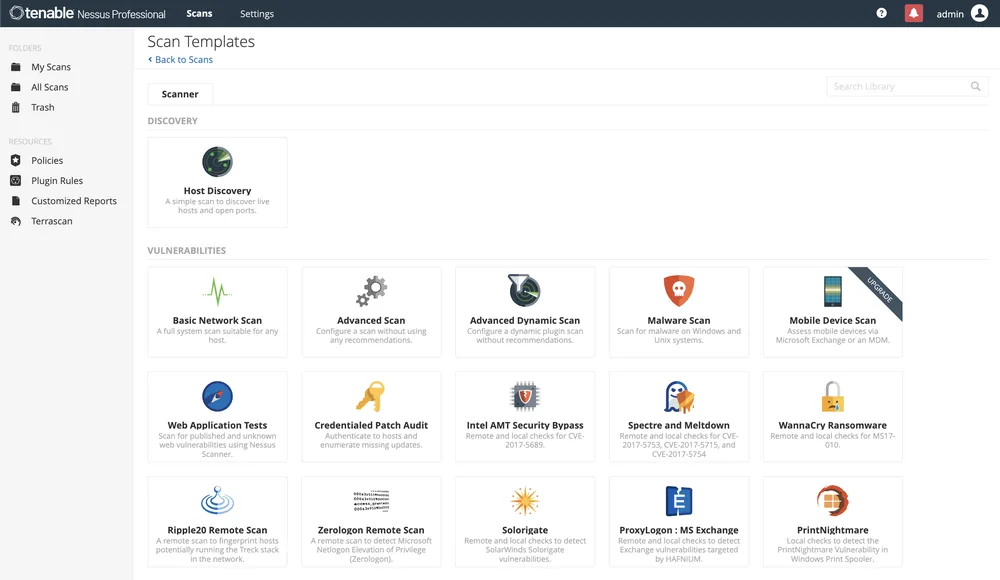
Un scan se crée en quelques clics à partir d’un modèle : découverte des machines actives, scan réseau complet, audit des correctifs avec identifiants, recherche d’une vulnérabilité précise comme Zerologon, PrintNightmare ou ProxyLogon.
Les politiques enregistrées se réutilisent d’un audit à l’autre et se programment pour revenir à intervalles réguliers.
Des résultats classés par gravité
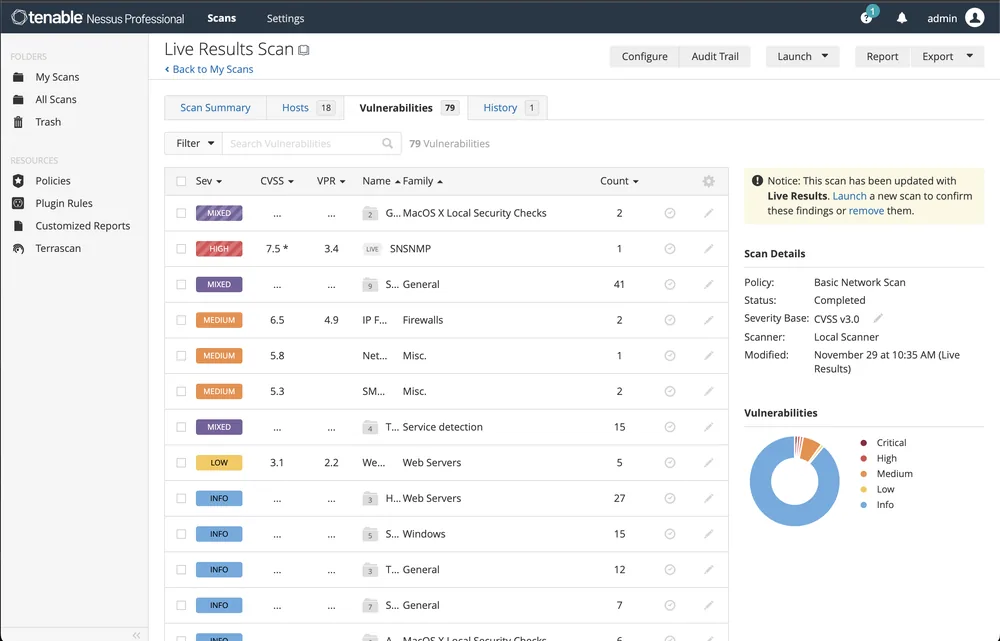
Les vulnérabilités trouvées s’affichent par gravité, de critique à informative, avec leur score, la famille de tests et le nombre de machines concernées. Chaque résultat détaille la faille, ses références et la correction à appliquer.
Les filtres isolent une machine, un type de faille ou un niveau de gravité.
Prioriser et rendre compte
Les vulnérabilités regroupées
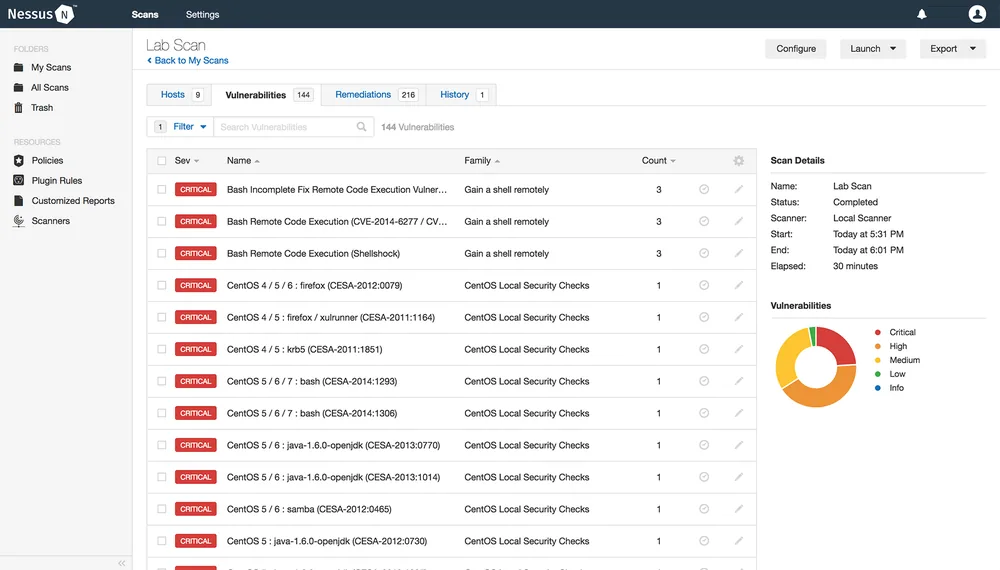
Les problèmes de même nature sont réunis en un seul fil, ce qui réduit le temps passé à les analyser et à prioriser leur correction.
Un résultat peut être mis en attente pour une durée choisie : il disparaît de la vue, le temps de traiter ce qui presse.
Des rapports adaptés à chaque lecteur
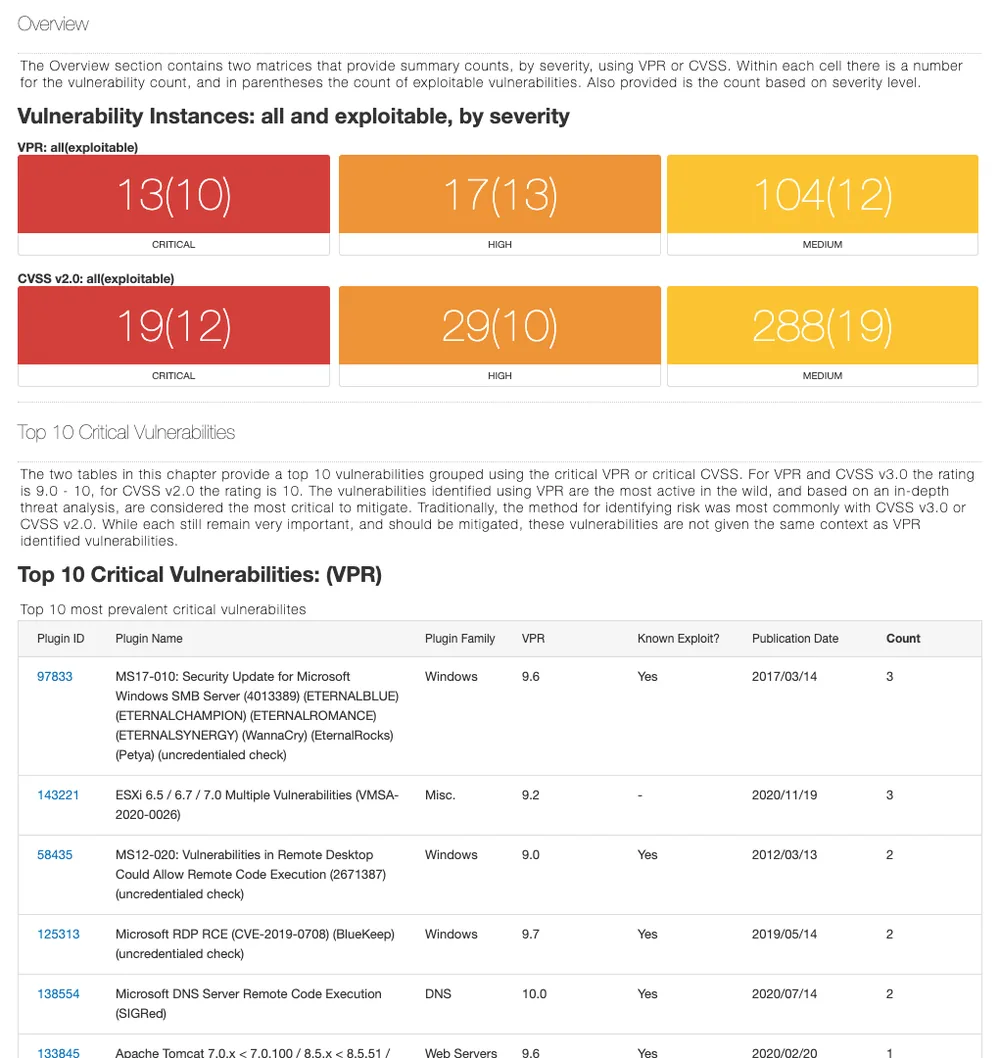
Les rapports se composent à partir de modèles : synthèse par gravité pour la direction, liste des dix vulnérabilités critiques les plus répandues, détail par machine et par plugin pour les équipes techniques.
Ils s’exportent en PDF, HTML ou CSV, et les résultats complets au format .nessus se réimportent dans un autre scanner Nessus.