Forensic Explorer (FEX)
L’analyse forensique complète d’un support, du tri des preuves au rapport
Forensic Explorer mène l’analyse d’un support de bout en bout, pour l’enquêteur débutant comme pour l’expert.
Il combine une interface graphique souple et facile à utiliser avec une technologie avancée de tri, de filtrage, de recherche par mot-clé, de récupération de données et de scripts.
Description
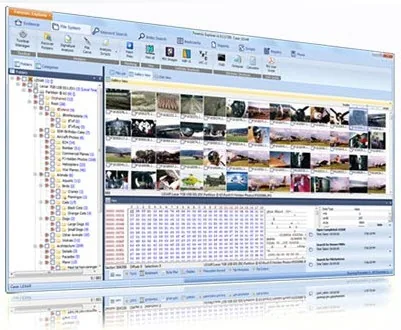
Forensic Explorer traite rapidement de gros volumes de données, automatise les tâches d’enquête complexes et produit des rapports détaillés.
Il couvre tous les aspects de l’enquête : analyse du système de fichiers, recherche par mot-clé et par index, virtualisation, messagerie, registre, rapport.
Forensic Explorer est livré avec une licence autonome de Mount Image Pro et une année de mises à jour, y compris celles majeures. Les mises à jour sont fréquentes, une à deux par mois.
- Analyse du système de fichiers
- Recherche par mot-clé et par index
- Analyse graphique automatisée, avec détection CSAM
- Virtualisation Live Boot du poste saisi
- Messagerie
- Registre
- Rapport
- Récupération de données sur plus de 350 types de fichiers
- Règles YARA et antivirus Cisco Clam intégrés
- Langage de script Delphi intégré
- Servlet réseau pour examiner un poste distant
- Licence perpétuelle, avec un an de maintenance
Principales caractéristiques
ANTIVIRUS
Antivirus Cisco Clam intégré.
ANALYSE AUTOMATISÉE
Forensic Explorer utilise une reconnaissance d’images avancée, avec une grande précision de détection et, selon l’éditeur, un taux de faux positifs proche de zéro. Un module de détection CSAM est réservé aux forces de l’ordre.
SIGNETS
Marquage, signalement et classement des preuves potentielles.
GESTION DES ENQUÊTES
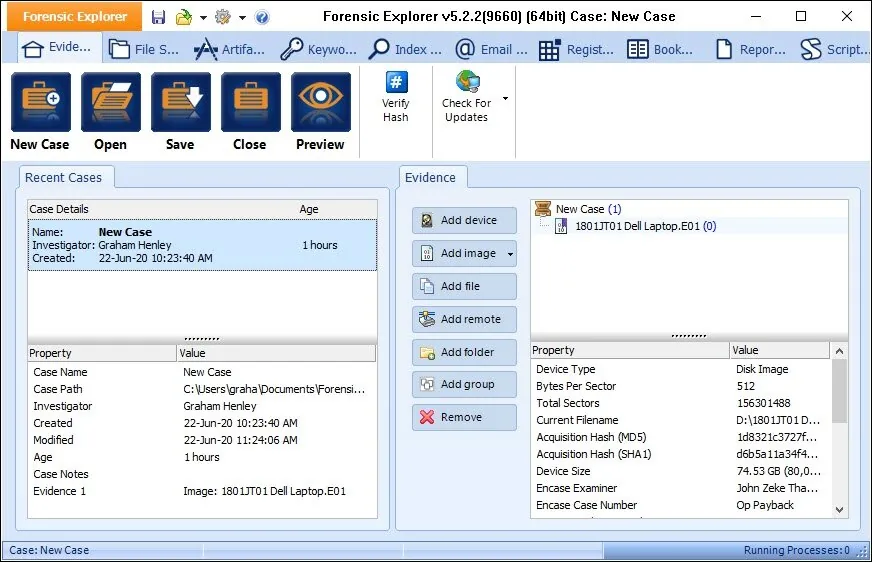
Création, enregistrement et chargement des fichiers d’enquête.
ACCÈS AUX DONNÉES
Accès à toutes les zones d’un support physique ou d’une image, au niveau fichier, texte ou hexadécimal. Affichage et analyse des fichiers système, l’espace résiduel de fichier et de disque, les fichiers d’échange, les fichiers d’impression, les enregistrements de démarrage, les partitions, les tables d’allocation de fichiers, les clusters non alloués, etc.
RÉCUPÉRATION DE DONNÉES
Outil de data carving intégré pour récupérer plus de 350 types de fichiers connus.
VUES DE DONNÉES
Plusieurs vues de données, dont :
Liste de fichiers : tri des fichiers, sur un ou plusieurs critères, par attribut (extension, signature, hachage, chemin, dates de création, d’accès et de modification).
Disque : navigation dans un disque et sa structure en vue graphique, avec un zoom avant et arrière qui cartographie l’occupation du disque.
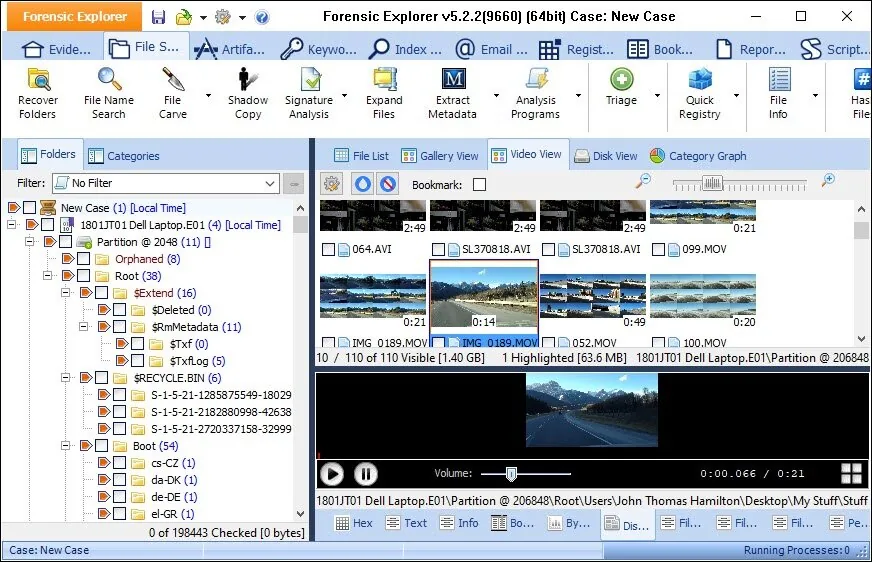
Galerie : photos miniatures et fichiers image.
Affichage : affichage de plus de 350 types de fichiers, avec zoom, rotation, copie et recherche, et lecture de la vidéo et de la musique.
Enregistrement de fichiers système : accès aux enregistrements FAT et NTFS, et leur interprétation.
Texte et hexadécimal : accès aux données et analyse au format texte ou hexadécimal, avec décodage automatique des valeurs par l’inspecteur de données.
Étendue du fichier : localisation rapide des fichiers sur le disque, avec les suites de secteurs de début et de fin.
Tracé des octets et distribution des caractères : examen de fichiers individuels à l’aide des graphiques de tracé des octets et de la distribution des caractères ASCII.
E-MAIL
Prise en charge des formats PST, OST, EDB et MBOX. Capacités complètes de recherche par mot-clé et par index sur les messages.
EXPORT
Export des fichiers sur disque, ou directement en fichiers de preuve forensiques .L01.
INTERFACE GRAPHIQUE
Les vues se détachent par glisser-déposer, pour un espace de travail réparti sur plusieurs moniteurs. Les configurations d’espace de travail s’enregistrent et se rechargent selon les besoins de l’enquête.
HACHAGE
Application de tables de hachage à une enquête, pour identifier ou exclure les fichiers connus, et hachage des fichiers individuels pour les analyser :
Crypto : CRC, MD5, SHA1, SHA256, SHA512, xxHash64
Similarité : floue, différentielle
PhotoDNA, ProjectVIC
INDEX
Capacité d’indexation dtSearch intégrée.
RECHERCHE PAR MOT-CLÉ
Recherche au niveau des clusters, des secteurs ou des octets de l’ensemble du support, à l’aide d’expressions textuelles, régulières ou hexadécimales.
LANGUE
Forensic Explorer est compatible Unicode. Les enquêteurs peuvent rechercher et afficher des données dans leur écriture d’origine, comme l’arabe, le chinois ou le cyrillique.
LANGUE DE L’INTERFACE
La langue de l’interface peut être réglée sur EN, DE, ES, FR, ID, TR ou ZH à l’installation (le choix est enregistré dans le registre).
MÉTADONNÉES
Extraction et rapport des métadonnées des fichiers, EXIF, GPS, MS Office, etc.
MOUNT (MIP)
Montage des images forensiques en lettre de lecteur Windows avec Mount Image Pro. Accès complet aux fichiers supprimés, aux fichiers système, aux clusters non alloués, etc. Toutes les fonctions sont disponibles en ligne de commande.
RAID
Travail sur des supports RAID physiques ou imagés, y compris RAID matériel et logiciel, JBOD, RAID 0, RAID 5 et RAID 6.
RÉCUPÉRATION
Récupération des dossiers et des partitions supprimés.
REGISTRE
Ouverture et examen des bases de registre Windows, filtrage, catégorisation et recherche des clés par mots-clés, et automatisation de l’analyse du registre.
RAPPORTS
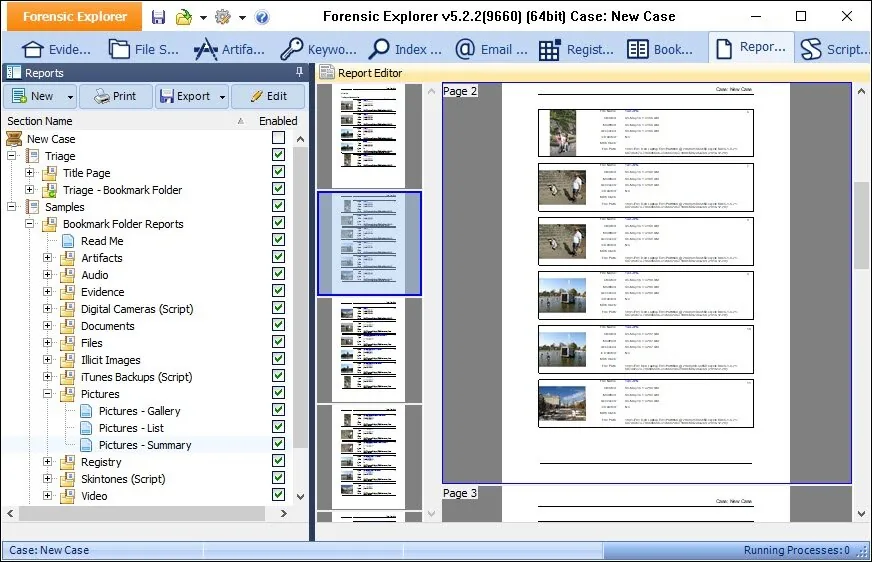
Générateur de rapports personnalisé, avec des modèles de rapports prédéfinis.
SCRIPT
Un langage de script Delphi intégré. Scripts fournis pour :
Métadonnées
Registre
Teintes de peau
Chronologie
SERVLET RÉSEAU
Connexion aux lecteurs distants et examen à l’aide d’un servlet réseau déployable.
CLICHÉS INSTANTANÉS (VSS)
Ajout et analyse des clichés instantanés de volume.
SIGNATURE
Forensic Explorer peut automatiquement vérifier la signature de chaque fichier d’une enquête et identifier les extensions de fichiers qui ne correspondent pas.
TRIAGE
Triage automatique et rapport sur les critères de recherche forensique les plus courants.
VIRTUAL LIVE BOOT
Virtualisation des images forensiques et des disques physiques Windows et Mac, avec VirtualBox ou VMware.
RÈGLES YARA
Les règles YARA permettent d’identifier rapidement et efficacement un code malveillant dans les preuves numériques. L’examinateur applique un jeu de règles textuelles et personnalisables, écrites pour reconnaître des caractéristiques précises dans les données.
Formats pris en charge
Images de preuve
FORENSIQUES
EnCase (.e01, .ex01) et EnCase logique (.l01, .lx01), FTK et Access Data logique (.ad1), Advanced Forensic Format v4 (.aff4), SMART (.s01), ProDiscover (.eve), SafeBack 2 (.001), X-Ways (.e01, .ctr), NUIX File Safe (.mfs01).
BRUTES ET CONTENEURS
RAW et DD (.dd, .bin, .raw, .img), ISO, TAR, ZIP y compris segmenté.
DISQUES VIRTUELS
Microsoft (.vhd, .vhdx), VMware (.vmdk), Oracle VirtualBox (.vdi), image disque Apple (.dmg), Macquisition (.00001).
TÉLÉPHONIE
Cellebrite (.ufd, .ufdr, .bin, .tar, .zip, .xml), y compris Biome et ProtoBuf d’iOS.
MÉMOIRE
Vidages de mémoire vive (.mem).
MESSAGERIE
EDB, EML, EMLX, ESE, MBOX, MSG, OST et PST, plus les cartes de visite VCF (vCard) et les calendriers ICS (iCalendar).
Supports et chiffrement
WINDOWS
FAT 12, 16 et 32, exFAT, NTFS.
APPLE
HFS, HFS+, APFS.
LINUX
ext2, ext3, ext4.
RAID
Matériel et logiciel : JBOD, RAID 0, RAID 5, RAID 6.
ENREGISTREURS VIDÉO
Systèmes de fichiers propriétaires Hikvision et LVF (Logitech Video).
CHIFFREMENT
BitLocker et FileVault 2 s’ouvrent, mot de passe ou clé de récupération à l’appui.
Ce que Forensic Explorer produit
FICHIERS DE PREUVE
Export des fichiers sur disque, en conteneur EnCase (.l01) ou en JSON.
BASES D’EMPREINTES
Bases FEX (.db3), NCMEC à plat (.txt) et ProjectVIC (.json, modèles 1.2, 1.3 et 2.0), en lecture comme en écriture. Compatibles EnCase (.hash) et NIST NSRL.
Licence et maintenance
- Licence perpétuelle : elle n’expire pas
- Douze mois de maintenance et de support inclus à l’achat
- Mises à jour fréquentes, 1 à 2 mensuelles
- Aucun surcoût de montée de version majeure tant que la maintenance court
- Maintenance prolongeable, ajoutée à la date d’échéance en cours
- Tarif universitaire pour les formations reconnues en investigation numérique
- Certification FEXCE : quatre jours, en présentiel ou à distance
En un coup d’œil