Burp Suite Professional
La boîte à outils de référence du test d’intrusion des applications web et des API
Burp Suite Professional est la boîte à outils de PortSwigger pour tester la sécurité des applications web et des API, la plus utilisée des testeurs d’intrusion.
Un proxy qui intercepte et modifie le trafic, des outils manuels pour chaque étape du test, un scanner de vulnérabilités et plus de 300 extensions, dans une seule application.
Description
Burp Suite se place entre le navigateur et l’application testée. Chaque requête et chaque réponse passent par lui : le testeur les observe, les arrête, les modifie et les rejoue pour comprendre le fonctionnement de l’application et en trouver les failles.
Le test suit trois temps : la découverte, qui cartographie l’application et sa surface d’attaque ; l’attaque, où les outils manuels et le scanner automatique cherchent les vulnérabilités ; le rapport, nourri par le journal de toutes les actions menées.
Les tests de PortSwigger s’appuient sur les travaux de son équipe de recherche, à l’origine de nombreuses classes de vulnérabilités web. Pour des scans automatisés à grande échelle, l’éditeur propose Burp Suite DAST.
- Proxy HTTP, HTTPS et WebSocket
- Navigateur intégré, préconfiguré
- Prise en charge complète de HTTP/2
- Repeater, Intruder, Sequencer, Decoder
- Scanner de vulnérabilités web
- Scan authentifié et scan d’API
- Tests hors bande avec Collaborator
- DOM Invader pour les failles côté client
- Plus de 300 extensions dans le BApp Store
- Contrôles personnalisés BChecks et Bambdas
- Projets enregistrés et rapports automatiques
- Windows, macOS et Linux
Principales caractéristiques
PROXY
Le proxy enregistre, intercepte et modifie le trafic HTTPS et WebSocket du navigateur intégré, prêt à l’emploi. Des règles de recherche et de remplacement modifient automatiquement requêtes et réponses.
CARTOGRAPHIE
Le robot d’exploration parcourt l’application, y compris les applications riches en JavaScript, et l’énumération automatique des URL et des paramètres révèle la surface d’attaque cachée. Tout se range dans le plan du site.
OUTILS MANUELS
Repeater rejoue et modifie une requête à la main ; Intruder automatise les attaques par force brute et le fuzzing avec ses propres listes de charges ; Sequencer mesure le caractère aléatoire des jetons de session ; Decoder et Comparer transforment et comparent les données.
SCANNER
Le scanner analyse passivement le trafic pendant la navigation ou attaque activement une URL ou un paramètre choisi. Il explore les applications à pages uniques, analyse le JavaScript côté client, se connecte aux zones authentifiées et teste les API OpenAPI, GraphQL et SOAP.
TESTS HORS BANDE
Burp Collaborator détecte les vulnérabilités invisibles autrement, quand l’application déclenche une interaction réseau vers un serveur extérieur.
CÔTÉ CLIENT
DOM Invader, dans le navigateur intégré, simplifie la recherche des failles fondées sur le DOM, et l’outil génère des preuves de concept CSRF.
PERSONNALISATION
Les BChecks ajoutent des contrôles de scan dans un langage simple ; les Bambdas, de courts extraits de Java, filtrent et adaptent l’interface ; l’API Montoya permet d’écrire ses propres extensions.
PRODUCTIVITÉ
Éditeur HTTP complet, mise en forme automatique du JSON, du XML et du HTML, recherche et filtres avancés, organiseur pour annoter les messages, et journal persistant de toute l’activité dans le fichier de projet.
LICENCE
Une licence annuelle par utilisateur, pour Windows, macOS et Linux.
Les tests manuels
Le proxy, au cœur du test
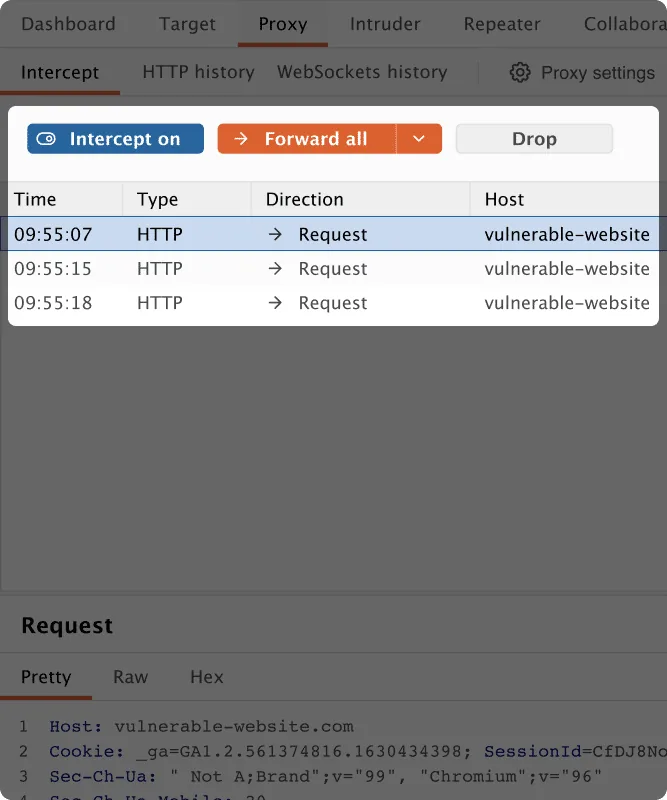
Interception activée, chaque requête du navigateur s’arrête dans Burp : le testeur la lit, la modifie, puis la transmet ou l’abandonne. L’historique garde tout le trafic, filtrable et consultable à tout moment.
C’est là que commence la compréhension de l’application : paramètres, jetons, en-têtes et cookies se lisent en clair.
Rejouer et modifier les requêtes
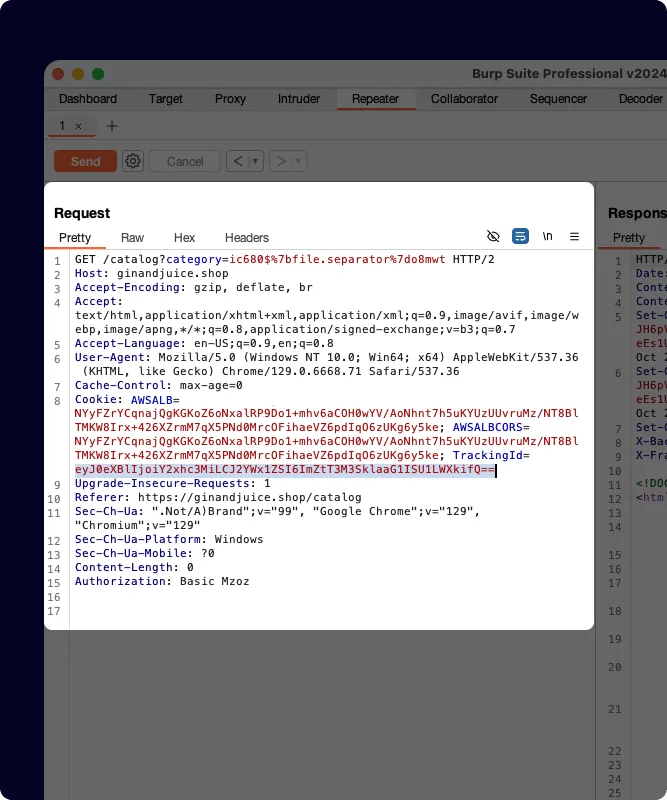
Envoyée au Repeater, une requête se modifie et se rejoue autant de fois que nécessaire, la réponse s’affichant à côté. C’est l’outil pour confirmer une faille, ajuster une charge ou contourner un contrôle.
Les requêtes HTTP/2 binaires s’y lisent dans un format proche de HTTP/1, et l’on passe d’un protocole à l’autre sans effort.
Automatiser et étendre
Le scanner de vulnérabilités
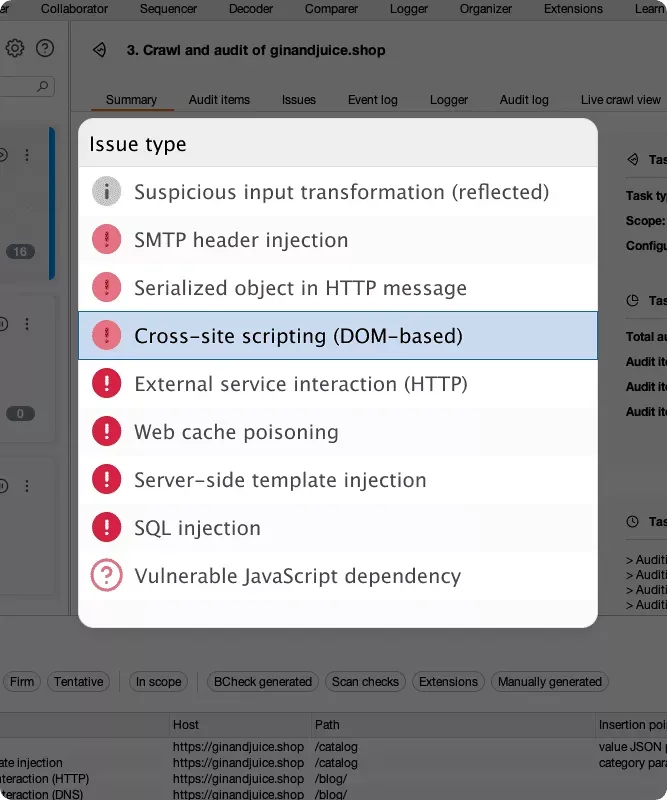
Le scanner explore et audite l’application : injection SQL, injection de modèles côté serveur, cross-site scripting, empoisonnement de cache, dépendances JavaScript vulnérables et bien d’autres. Chaque problème indique sa gravité, son degré de certitude et la correction conseillée.
Le testeur décide ce qu’il confie au scanner et ce qu’il garde pour ses tests manuels.
Plus de 300 extensions
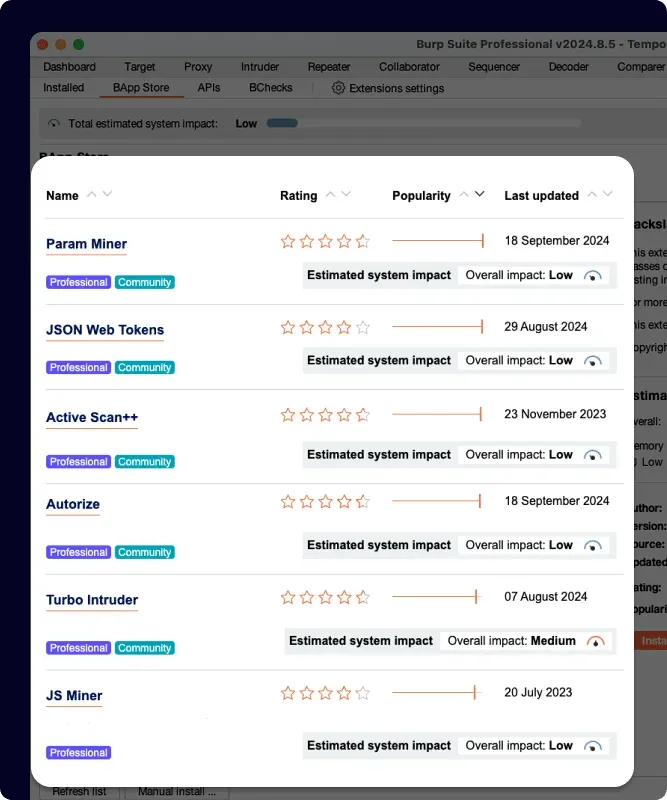
Le BApp Store réunit plus de 300 extensions écrites par plus de 250 auteurs : Autorize pour tester les contrôles d’accès, Turbo Intruder pour des milliers de requêtes par seconde, Param Miner pour les entrées cachées, HTTP Request Smuggler, Hackvertor et bien d’autres.
Elles s’installent en un clic depuis l’application.