VFC Virtual Forensic Computing
L’examen de la scène de crime numérique en quelques minutes
Lancé en 2007 par l’éditeur britannique MD5, VFC se présente comme la principale solution de virtualisation pour les enquêteurs en investigation numérique.
Il crée une copie virtuelle amorçable de l’ordinateur d’un suspect, à partir d’une image forensique ou d’un disque protégé en écriture, sans jamais allumer l’appareil d’origine.
Description
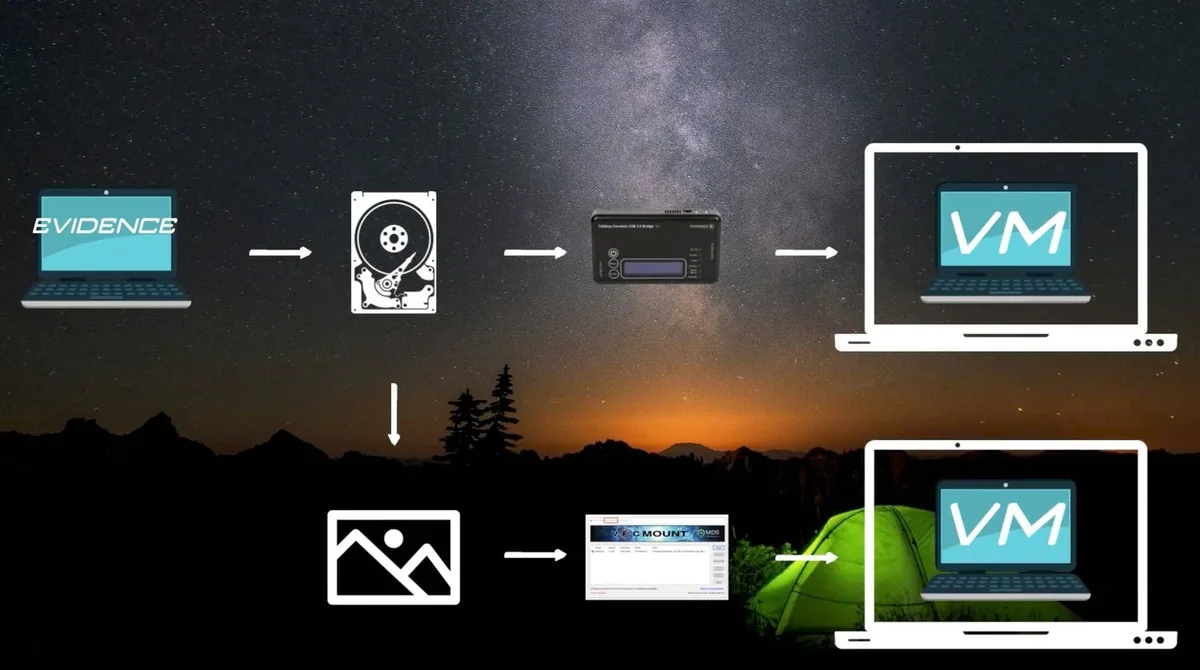
VFC est édité par MD5 Ltd, société britannique d’expertise forensique qui en est l’auteur depuis 2007. À partir d’une image forensique ou d’un disque physique protégé en écriture, il construit en quelques minutes une machine virtuelle amorçable du système examiné, sans que l’appareil d’origine soit allumé et sans que ses métadonnées soient altérées.
L’enquêteur travaille alors dans l’environnement de l’utilisateur d’origine : l’arborescence et le bureau tels qu’il les voyait, les fichiers et les partages réseau récemment ouverts, l’historique de navigation, les mots de passe enregistrés et les comptes sur les réseaux pair-à-pair. Il lance les logiciels installés dans leur environnement natif (Sage, QuickBooks, Photoshop), ouvre un portefeuille de cryptomonnaie ou un service en ligne avec les identifiants du compte, et interagit avec les périphériques rattachés, iPhone associé à un compte iTunes ou support chiffré.
L’opération reste sûre du point de vue de la procédure : le montage est en lecture seule, chaque étape produit son journal et la chaîne de possession est documentée, ce qui concourt à la conformité ISO 17025. La machine virtuelle obtenue se comporte en bac à sable : on y essaie, on modifie et on recommence autant de fois que nécessaire, le matériel probatoire d’origine ne bougeant pas.
- Rapide – quelques minutes suffisent à produire une VM amorçable
- Sûr – VFC ne modifie pas les données probatoires d’origine
- Flexible – images forensiques courantes, disques physiques protégés en écriture et, depuis la version 7, images à volume unique
- Fiable – plus de quinze ans de recherche, et une VM exploitable dans plus de 95 % des cas selon MD5
- Performant – outil de montage d’image intégré, et contournement de la plupart des mots de passe Windows en quelques secondes
Principales caractéristiques
VFC LAB
L’édition de laboratoire. Une fois le disque ou l’image monté, VFC construit la machine virtuelle en quelques minutes, contourne au passage les mots de passe des comptes Windows et y injecte les outils d’analyse choisis. Chaque appareil examiné étant différent, l’accès rapide à l’original vaut mieux qu’une restitution approchée.
VFC PORTABLE
Les mêmes fonctions que VFC Lab, mises en œuvre sur le matériel déjà présent : sur les lieux, au laboratoire ou ailleurs. L’édition portable ajoute un blocage en écriture logiciel : la mise en ligne automatique des disques, les SSD et les disques dynamiques Windows se désactivent depuis l’onglet des réglages et outils, et les supports restent alors en lecture seule.
TRIAGE
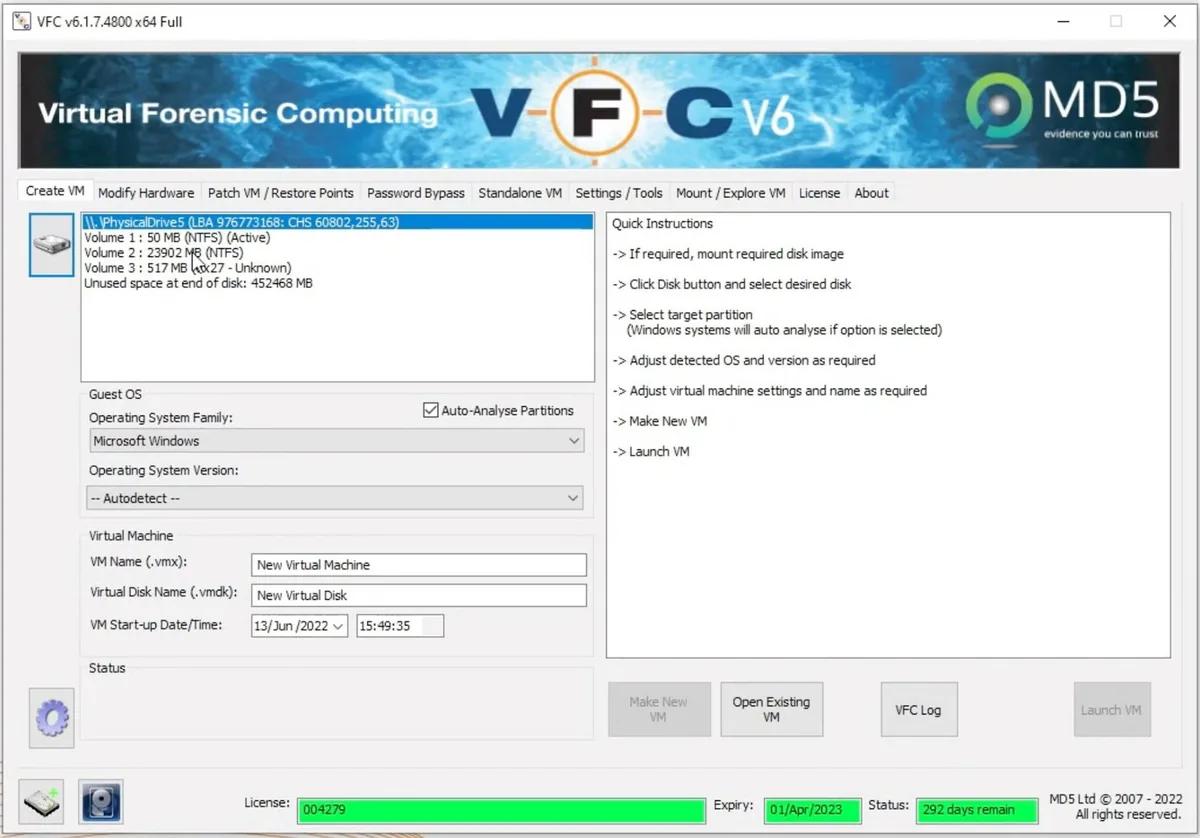
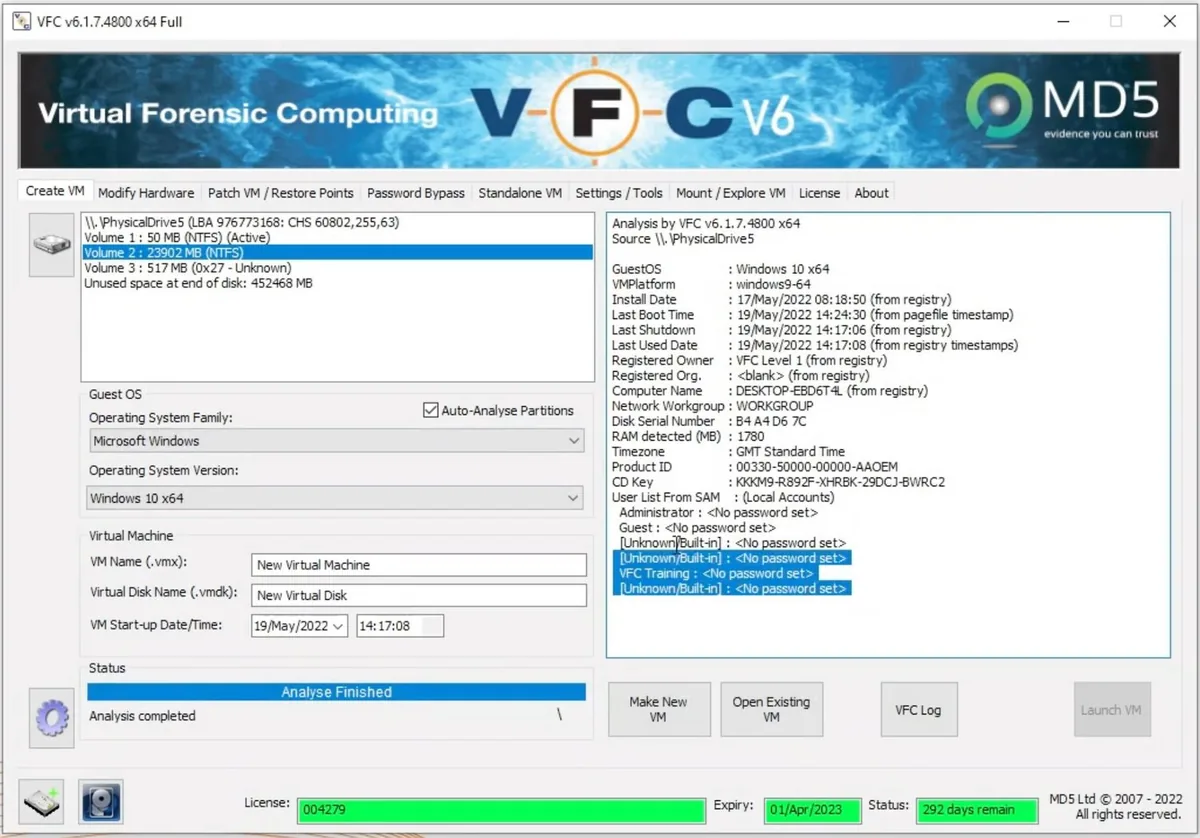
Trente secondes après le choix de la partition, le journal de triage donne les fichiers et les applications récemment ouverts, les adresses récemment visitées, les applications et les documents installés, les historiques Windows et Chrome, les liens Windows, la liste des supports USB déjà connectés, celle des comptes utilisateurs, le dernier compte ouvert et la dernière date d’utilisation. De quoi décider sur place si un appareil justifie d’être emporté.
IMAGES À VOLUME UNIQUE
Nouveauté de la version 7 : VFC prend en charge les images non amorçables qui ne contiennent qu’un volume. Il émule les composants qu’une image de disque entier porterait et rend ces images amorçables, au premier rang celles obtenues après conversion d’un support chiffré par TPM, BitLocker ou VeraCrypt, dont les données déchiffrées deviennent analysables sans que l’image d’origine soit modifiée. Les images logiques L01, qui ne portent aucune information de système de fichiers, restent hors de portée.
MODE S
VFC ouvre les ordinateurs configurés en mode S de Windows 10 et fait fonctionner le système comme une installation ordinaire, sans les restrictions de sécurité propres à ce mode.
INJECTION D’OUTILS
Les logiciels d’analyse de son choix s’injectent dans la machine virtuelle pendant que VFC la génère. L’enquêteur retrouve sa trousse habituelle à l’intérieur de la VM, sur les lieux comme au laboratoire.
MOTS DE PASSE
L’outil de contournement lève les mots de passe des comptes Windows, comptes Microsoft en ligne compris. L’outil GPR, lui, réinitialise le mot de passe d’un compte local et convertit un compte en ligne en compte local : c’est ce qui donne accès aux saisies automatiques enregistrées dans le navigateur.
MACHINE VIRTUELLE AUTONOME
La VM autonome se transmet à un collègue, à un autre service ou à un tiers, et fonctionne sans l’image ni le disque d’origine. C’est la forme qui convient aux rapports, aux auditions et aux présentations à l’audience.
RETOUR VERS LE FUTUR
VFC sait démarrer une machine virtuelle à une date et à une heure choisies, ce qui rend accessibles les logiciels et les applications encore dans leur période de licence.
POINTS DE RESTAURATION
Les points de restauration Windows se rejouent depuis VFC : on rembobine la machine virtuelle pour voir ce qu’un utilisateur a pu modifier. Le même mécanisme sert à réparer une VM cassée par une restauration système.
MATÉRIEL DE LA VM
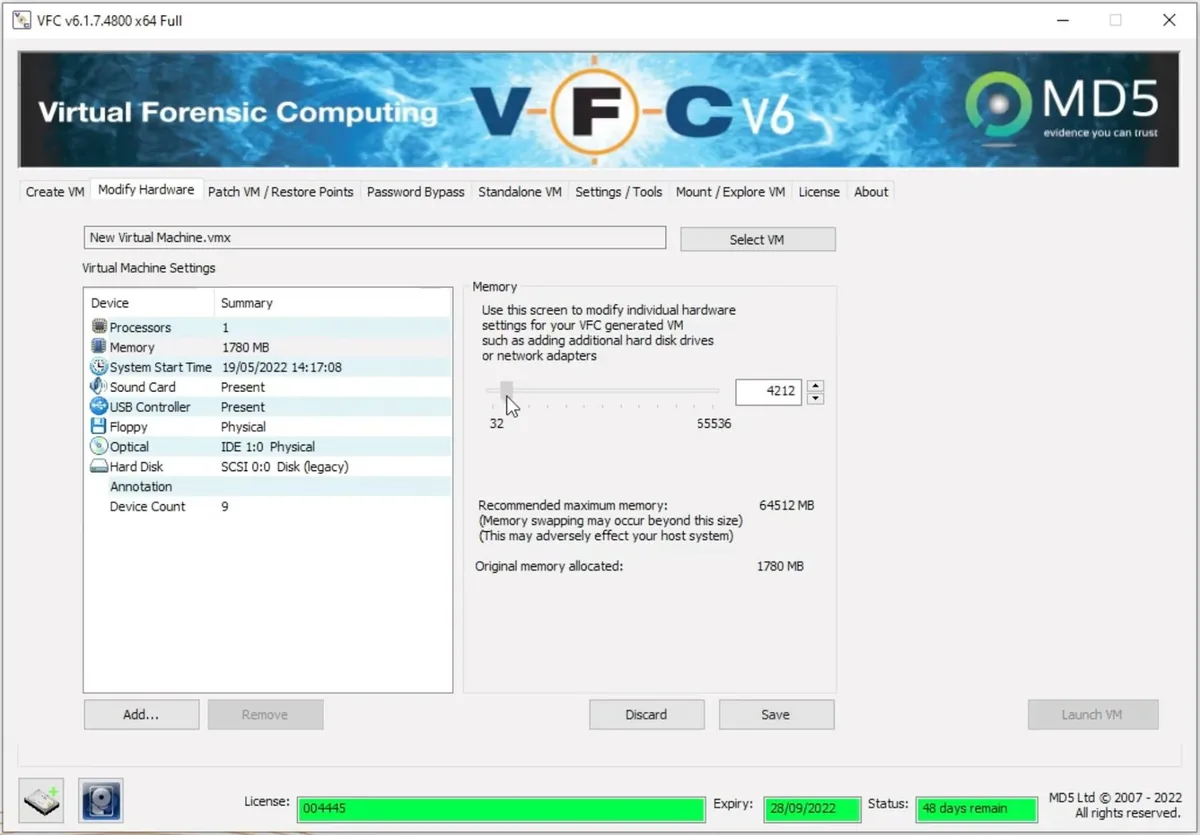
Le matériel de la machine virtuelle s’ajuste à celui de l’ordinateur d’origine : ajout de disques ou d’images, carte son, contrôleur USB, réseau (désactivé par défaut), et augmentation de la mémoire vive ou du nombre de processeurs.
ANALYSE DE LA MÉMOIRE
En générant la machine virtuelle, VFC produit un fichier .vmem exploitable pour l’analyse de la mémoire, aussi bien sur un système vivant que lors d’un examen hors tension.
X-WAYS ET ENCASE
Des scripts livrés avec VFC lancent une machine virtuelle directement depuis X-Ways et EnCase, et VFC s’appelle en ligne de commande depuis d’autres outils forensiques.
DISQUES CHIFFRÉS
Les données d’un disque chiffré par BitLocker sont accessibles dès lors que la clé de récupération, ou un élément équivalent, est fournie.
VFC Mount
VFC permet de démarrer rapidement une image de disque forensique en machine virtuelle, et l’enquêteur retrouve ainsi l’environnement informatique d’origine tel que le suspect le voyait. VFC accepte divers outils de montage d’image tiers, mais il embarque aussi le sien, très performant, VFC Mount. Une édition gratuite de cet outil de montage est publiée par l’éditeur : elle peut être utilisée par les enquêteurs forensiques, les enseignants et les étudiants pour monter des images forensiques et en explorer le contenu.
VFC Mount monte une image de disque forensique comme un disque physique émulé. Une fois monté, ce disque est, pour la plupart des usages, indiscernable du disque physique d’origine : il peut être examiné, réimagé, ou démarré en machine virtuelle avec VFC. L’opération de montage est toujours en lecture seule, donc parfaitement sûre du point de vue de la procédure forensique. VFC Mount a été optimisé pour VMware et comporte plusieurs dispositifs destinés à élargir la compatibilité et à éviter les problèmes courants.
Plusieurs images peuvent être montées en même temps, ce qu’exige la virtualisation d’un système qui comportait plusieurs disques physiques. Mieux vaut alors les monter toutes avant de demander à VFC de créer la machine virtuelle.
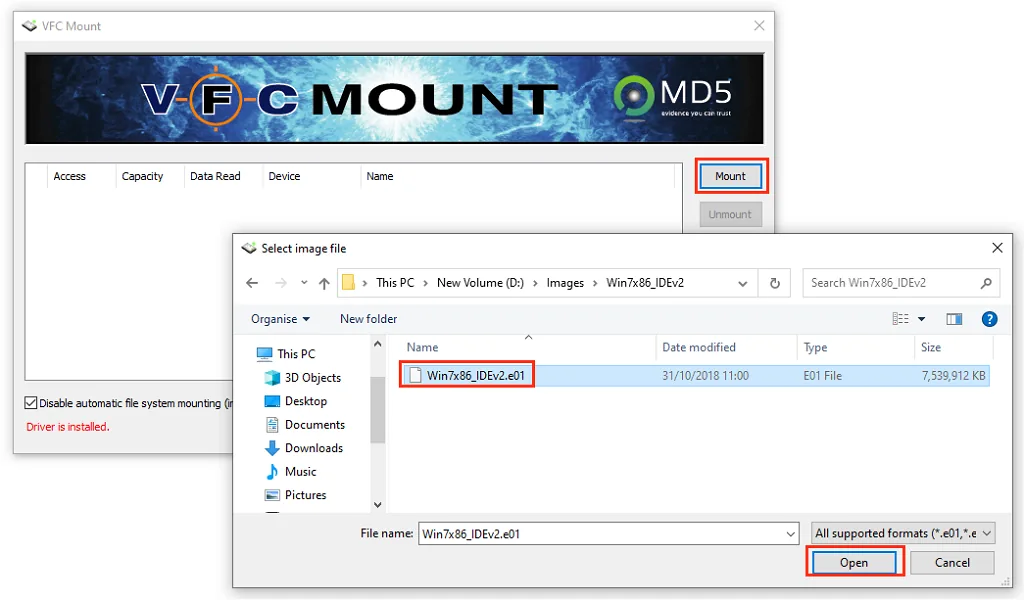
Les formats d’image courants suivants sont pris en charge par VFC Mount :
- .e01
- .ex01
- .aff4
- .vmdk
- .vhd (depuis la version 5.1)
- Images brutes, en un fichier ou segmentées : .dd, .img, .bin, .raw, .001 et apparentées
- Images de disquette virtuelle : .vfd et .flp
En un coup d’œil