X-Ways Forensics
L’analyse forensique de disque, dans un logiciel portable
X-Ways Forensics est un environnement de travail avancé conçu
pour les experts forensiques.
Description
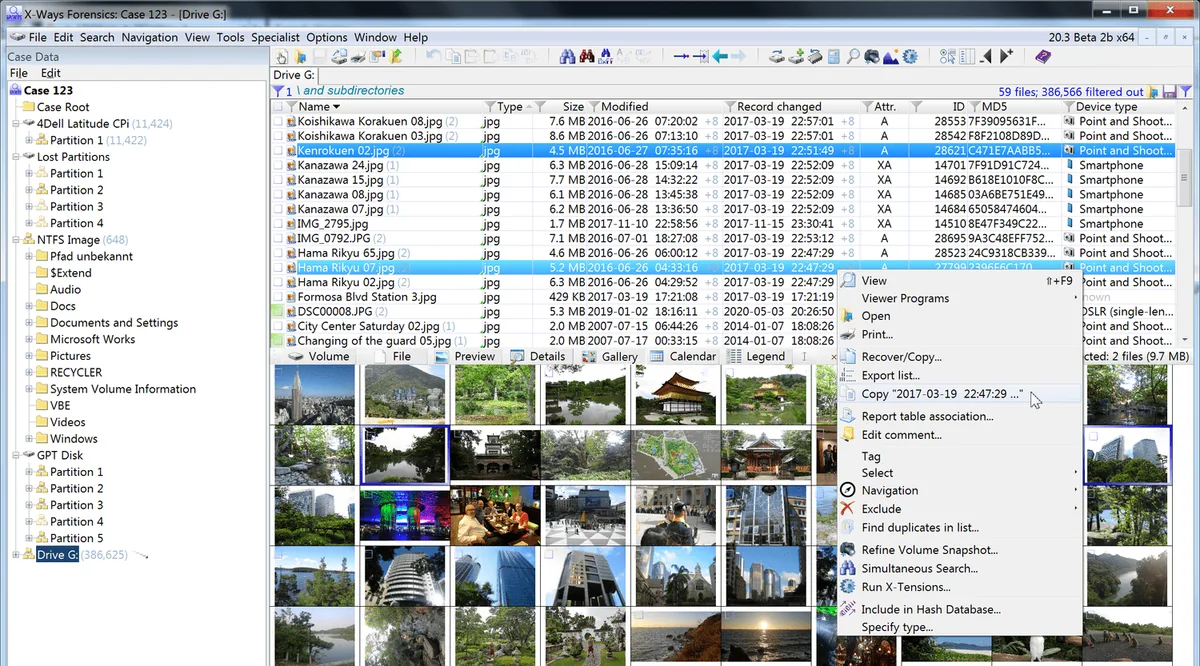
X-Ways Forensics est le produit phare de X-Ways Software Technology AG, éditeur allemand spécialisé dans l’investigation numérique depuis trente ans, qui le présente comme l’un des outils forensiques les plus utilisés en Europe. Il fonctionne sous Windows 7, 8, 8.1, 10 et 11 et sous Windows Server 2008 à 2025, en 32 et en 64 bits, en version standard, PE ou FE, Windows FE étant l’environnement Windows amorçable et forensiquement sûr, utilisable pour le triage et la prévisualisation sur les lieux.
Il est entièrement portable : quelques mégaoctets, un téléchargement et une installation de quelques secondes, et il fonctionne depuis une clé USB sur n’importe quel poste Windows sans y être installé. Il ne réclame ni matériel particulier, ni base de données à mettre en place et à maintenir.
X-Ways Forensics est bâti sur l’éditeur hexadécimal et de disque WinHex, et s’inscrit dans un modèle de travail où l’expert forensique prépare les données puis les partage avec les enquêteurs, qui les exploitent dans X-Ways Investigator. Face à ses concurrents, l’éditeur met en avant les points suivants.
- Plus efficace à l’usage, une fois le logiciel pris en main
- Bien moins gourmand en ressources, et souvent beaucoup plus rapide
- Trouve des fichiers supprimés et des occurrences que les concurrents manquent
- Offre de nombreuses fonctions que les autres n’ont pas
- Produit allemand, donc potentiellement plus digne de confiance
- Coûte une fraction du prix des solutions concurrentes
Fonctions héritées de WinHex
X-Ways Forensics reprend toutes les fonctions généralistes et spécialisées de WinHex, parmi lesquelles :
- Clonage et acquisition de disques
- Lecture des partitions et des systèmes de fichiers à l’intérieur des images brutes (.dd), ISO, VHD, VHDX, VDI et VMDK, même segmentées
- Interprétation native des JBOD, RAID 0, RAID 5, RAID 5EE et RAID 6, des RAID logiciels Linux, des disques dynamiques Windows et de LVM2
- Identification automatique des partitions perdues ou supprimées
- Accès complet aux disques, aux RAID et aux images de plus de 2 To, c’est-à-dire de plus de 2³² secteurs, avec des secteurs allant jusqu’à 8 Ko
- Analyse de la mémoire vive, en local comme sur une copie, et accès à la mémoire logique des processus en cours d’exécution
- Techniques de récupération de données variées, et carving de fichiers rapide et puissant
- Base de signatures d’en-têtes de fichiers tenue à jour, en notation GREP
- Prise en charge native de FAT12, FAT16, FAT32, exFAT, TFAT, NTFS, Ext2, Ext3, Ext4, CDFS/ISO 9660/Joliet et UDF, puis de HFS, HFS+, APFS, XFS, Btrfs, ReiserFS, Reiser4, UFS1, UFS2, QNX et SquashFS
- Superposition de secteurs, pour analyser un système de fichiers malgré des structures corrompues sans modifier le disque ni l’image d’origine
Acquisition, imagerie et analyse
ACQUISITION ET IMAGERIE
Images disque rapides, à compression adaptative : elle ne s’acharne pas sur des données incompressibles et traite comme creuses les zones remises à zéro, que les passes d’analyse sautent ensuite entièrement. Images brutes et fichiers de preuve .e01 en lecture comme en écriture, clonage secteur par secteur, deux empreintes de types différents en une seule passe, vérification dans la foulée, détection et acquisition des zones protégées HPA et DCO.
ACQUISITION PARTIELLE
Trois formes d’acquisition partielle (image squelette, image nettoyée et image d’extraits) auxquelles s’ajoutent les conteneurs de preuve, qui emportent les seuls fichiers retenus en leur conservant presque toutes leurs métadonnées de système de fichiers. C’est la forme qui convient pour transmettre une sélection à un enquêteur, à un magistrat ou à un avocat.
INSTANTANÉ DE VOLUME
L’examen part d’un instantané du volume, que l’on affine passe après passe : extraction des métadonnées et des horodatages internes, carving y compris à l’intérieur d’autres fichiers, extraction des fichiers imbriqués (vignettes de JPEG et de thumbcaches, raccourcis des jump lists, tables de bases SQLite, éléments de documents OLE2 et PDF). Les copies d’ombre de volume entrent dans l’analyse sans que leurs doublons y entrent.
RECHERCHE ET INDEXATION
Recherche physique et logique de plusieurs termes à la fois, en suivant les chaînes de clusters fragmentées et en décodant le texte des PDF, HTML et EML. Syntaxe GREP, Unicode et pages de code, opérateurs ET, ET flou, PRÈS et PAS PRÈS. L’indexation accepte les mots composés soudés et à peu près toutes les langues, et les occurrences se listent avec leur contexte.
CHRONOLOGIE ET CALENDRIER
La liste d’événements rassemble les horodatages de tous les systèmes de fichiers pris en charge, du système d’exploitation (journaux d’événements, base de registre, corbeille) et du contenu des fichiers, en-têtes d’e-mails, EXIF, GPS, dernière impression, bases de navigateurs, appels et transferts Skype. Triés dans l’ordre, ils donnent une chronologie ; reportés dans un calendrier, ils montrent les périodes d’activité et les périodes creuses.
BASES DE HACHAGE
Jusqu’à deux bases internes d’empreintes de fichiers, plus une base d’empreintes de blocs qui reconnaît les fragments incomplets d’un fichier connu. Import des jeux d’empreintes aux formats Project VIC JSON/OData, NSRL RDS 2.x, HashKeeper et ILook, et création de ses propres jeux.
EMPREINTES FLOUES
FuzZyDoc reconnaît un contenu textuel connu (document classifié, facture, propriété intellectuelle volée, e-mail) même reformaté, réédité ou enregistré dans un autre format. PhotoDNA reconnaît une photographie connue même redimensionnée, recolorée, floutée, recadrée, partiellement pixelisée ou en miroir ; il est réservé aux forces de l’ordre.
ANALYSE D’IMAGES PAR IA
Le module Excire Forensics, intégré au logiciel, reconnaît le contenu d’une photographie et le décrit par mots-clés (véhicules, animaux, armes, drogues, nudité, texte, âges), retrouve les images ressemblant à une série de référence et repère les visages d’une personne donnée. Tout se passe sur le poste de travail, sans aucun service en ligne.
VISIONNEUSE INTÉGRÉE
Aperçu de plus de 270 types de fichiers sans quitter le logiciel, et impression directe avec les métadonnées en page de garde. S’y ajoutent des visionneuses spécialisées : ruches de registre, journaux d’événements .evt et .evtx, raccourcis .lnk, fichiers Prefetch, $LogFile, $UsnJrnl, tâches planifiées, et les bases SQLite des navigateurs et de Skype.
COURRIER ÉLECTRONIQUE
Examen des messages extraits d’Outlook (PST, OST), d’Exchange (EDB), d’Outlook Express (DBX), d’AOL PFC, de Mozilla et Thunderbird, des boîtes mbox Unix, et des fichiers MSG et EML.
PHOTOS ET VIDÉOS
Vue en galerie des images, des vidéos et de bien d’autres types de fichiers. Détection du taux de peau, qui accélère considérablement la recherche de contenus pédocriminels, détection des images en noir et blanc ou en niveaux de gris (documents numérisés, télécopies) et extraction d’images fixes d’une vidéo à intervalles choisis.
FILTRES
Filtres dynamiques sur le type réel du fichier, la catégorie de jeu d’empreintes, les horodatages, la taille, les commentaires, les tables de rapport et les termes trouvés. Identification et filtrage des doublons, et coloration automatique des cellules selon des conditions définies par l’examinateur, pour attirer l’œil sans avoir à masquer le reste.
GESTION D’AFFAIRE ET RAPPORT
Gestion complète des affaires, avec marquage des fichiers, commentaires et tables de rapport. Plusieurs examinateurs travaillent sur la même affaire, en même temps ou non, en gardant leurs résultats séparés ou en les partageant. Le rapport sort en HTML, mis en forme par feuille de style, et se reprend dans tout logiciel qui lit le HTML. Journal d’activité automatique et protection en écriture garantissent l’authenticité des données.
X-TENSIONS
L’API du fabricant permet d’ajouter ses propres fonctions ou d’automatiser celles du logiciel, sans apprendre de langage propriétaire et à très haute performance : porté en X-Tension, le C4All s’exécute environ six fois plus vite qu’en EnScript. L’analyse de machines distantes s’ajoute par F-Response.
La gamme X-Ways
X-WAYS FORENSICS
Le produit phare, celui de cette fiche : l’outil intégré de l’investigation numérique, protégé par un dongle local ou réseau, ou par la formule BYOD. Le dongle se présente au système comme un périphérique d’interface, à la manière d’une souris, et échappe donc aux verrouillages de ports USB ; aucun accès à Internet n’est requis.
X-WAYS INVESTIGATOR
La version destinée aux enquêteurs qui ne sont pas spécialistes de l’informatique : même moteur, interface réduite et simplifiée, moins de la moitié du prix. Elle ouvre les conteneurs de preuve et les index produits par X-Ways Forensics. La variante CTR, plus réduite encore, n’ouvre que les conteneurs : c’est le lecteur à donner aux avocats et aux autres parties.
X-WAYS IMAGER
L’imagerie seule, portable elle aussi, avec la compression intelligente et la vitesse du produit complet. Elle reconstruit les RAID matériels à partir des disques physiques, puis les image ou les clone, et se marie avec F-Response pour acquérir un disque ou la mémoire d’une machine distante.
WINHEX
L’éditeur hexadécimal, éditeur de disque et éditeur de mémoire dont X-Ways Forensics est issu, et dont il reprend toutes les fonctions.
FORMATION ET CERTIFICATION
Le fabricant assure lui-même ses formations, en ligne et en présence, sur deux niveaux (X-Ways Forensics 1 et 2) et délivre la certification X-PERT.