Forensic Email Intelligence
L’analyse approfondie des e-mails, pour enquêter sur la fraude et la compromission de messagerie
Forensic Email Intelligence décortique un message (en-têtes MIME, propriétés MAPI, signatures, horodatages cachés) et le note selon son risque de fraude.
Il sert les enquêtes sur la fraude par e-mail et ouvre les EML, MSG, Mbox, OST, PST et les projets Forensic Email Collector.
Description
Forensic Email Intelligence est le logiciel d’analyse de messages de l’éditeur Metaspike. Là où Forensic Email Collector préserve une boîte aux lettres entière, celui-ci travaille le message lui-même : il décode les en-têtes MIME et les propriétés MAPI, vérifie les signatures DKIM et ARC, et rassemble en une chronologie tous les horodatages qu’un message transporte, y compris ceux qui se cachent dans les délimiteurs MIME et les identifiants.
De cette lecture il tire une note : la probabilité que le message soit frauduleux, assortie du détail des incohérences relevées. C’est l’outil des enquêtes sur la fraude par e-mail et sur la compromission de messagerie d’entreprise (BEC). Il ouvre les fichiers EML, MSG, MBOX, OST et PST, ainsi que les projets produits par Forensic Email Collector.
L’analyse ne s’arrête pas au contenu du message : le logiciel interroge des services externes (MaxMind, SecurityTrails, EmailRep) pour situer une adresse IP, retracer l’historique des enregistrements MX d’un domaine ou juger de la réputation d’une adresse. L’inspection directe des propriétés MAPI complète la lecture des messages et des fichiers de données Outlook.
Décodage des en-têtes MIME
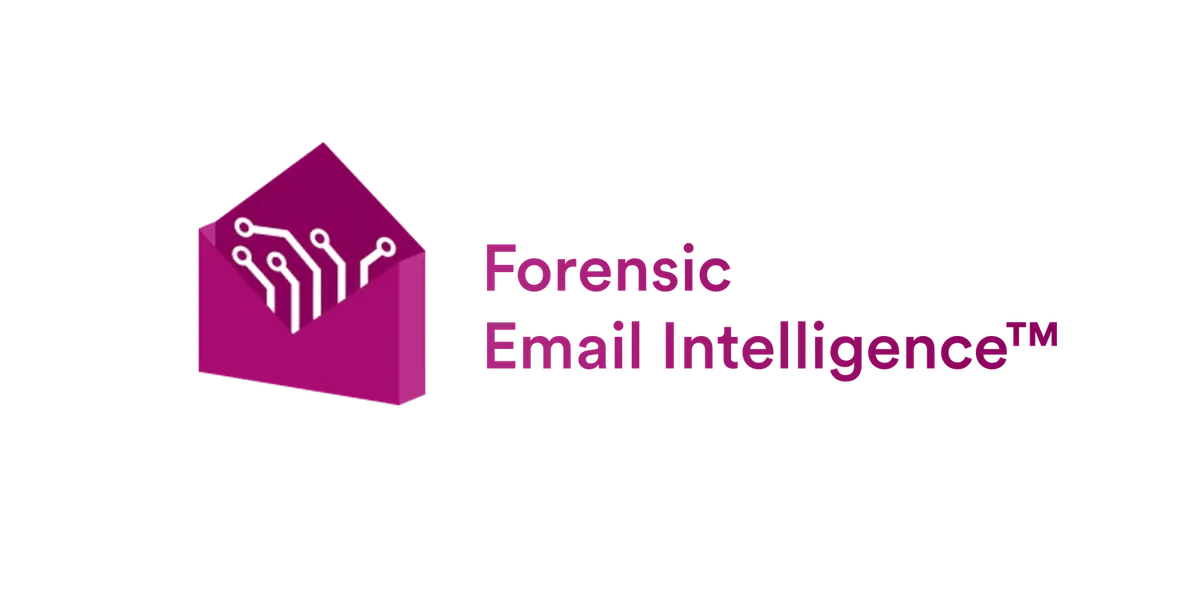
Dans la masse des en-têtes, Forensic Email Intelligence met automatiquement en évidence les en-têtes MIME, les identifie et les accompagne d’une courte description.
Les artefacts les plus obscurs (horodatages dissimulés dans les délimiteurs de frontière MIME et dans les identifiants de message) sont décodés au fil de la lecture, pour qu’aucune preuve déterminante ne passe inaperçue.
Vérification des signatures DKIM et ARC
La vérification des signatures DomainKeys Identified Mail (DKIM) et Authenticated Received Chain (ARC) est une étape fondamentale de l’analyse forensique des e-mails. Forensic Email Intelligence s’en charge : il récupère les clés publiques, calcule les empreintes d’en-tête et de corps, puis vérifie la chaîne ARC comme la signature DKIM. Les signatures multiples sont prises en charge lorsqu’elles sont présentes.
Pour un domaine signataire suspect, la vue de renseignement sur le domaine en dit davantage.
Chronologie du message
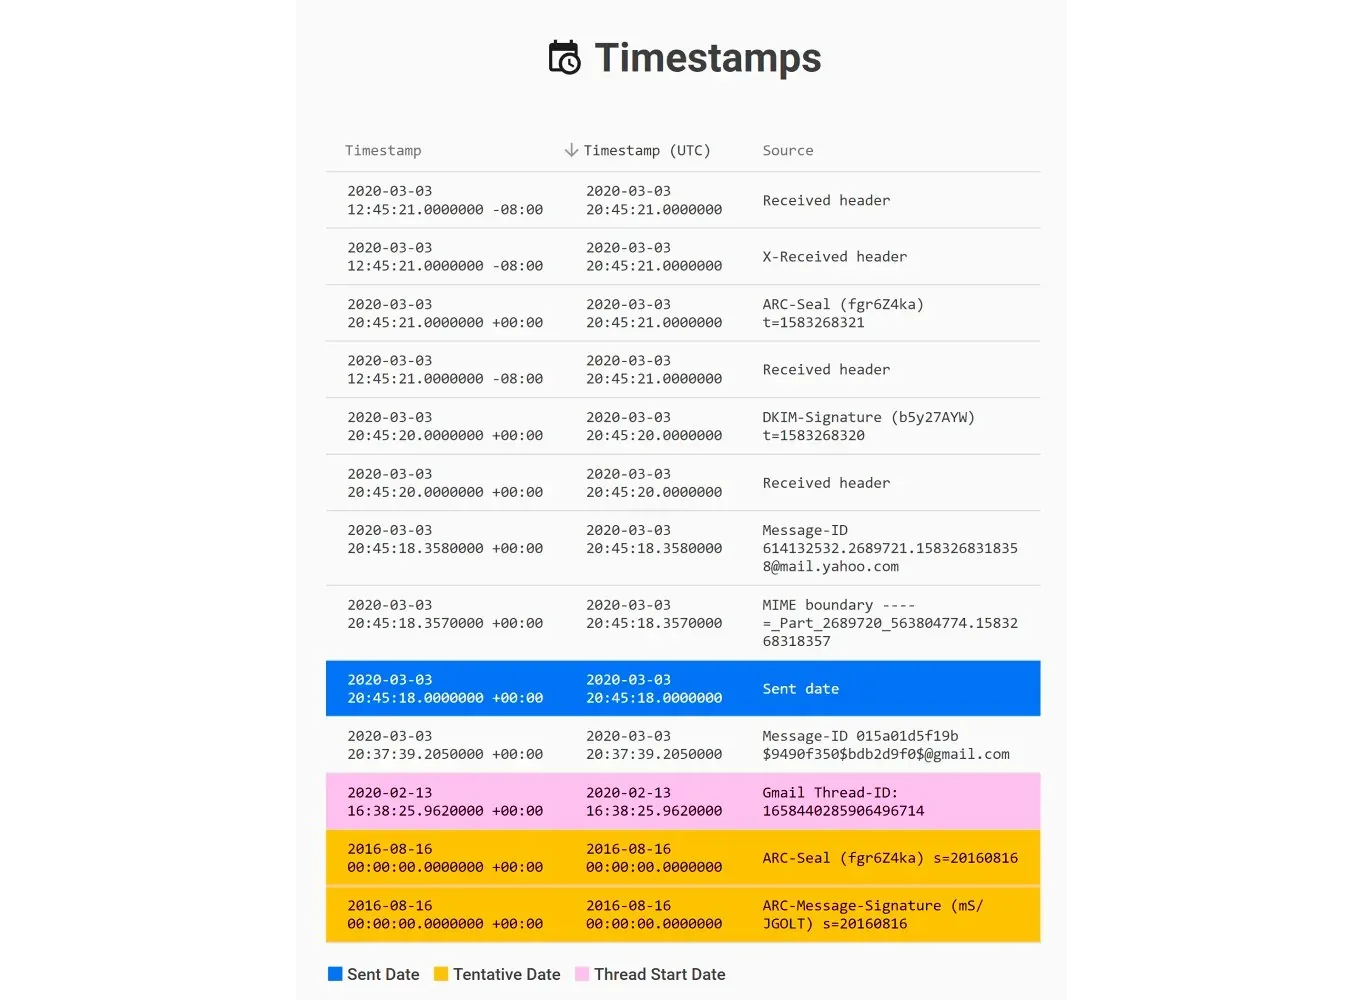
L’une des premières choses que fait un examinateur devant un message, c’est d’en établir la chronologie. Celle-ci doit réunir tous les horodatages du message : en-têtes MIME, propriétés MAPI, dates de système de fichiers des pièces jointes, horodatages cachés, horodatages de l’index de conversation, et bien d’autres.
Forensic Email Intelligence rend cette tâche fastidieuse immédiate. En un clic, l’examinateur dispose d’une vue triable des horodatages d’origine, de leur conversion en UTC et d’une description de l’endroit où chacun a été trouvé.
Notation du risque de fraude
Forensic Email Intelligence ne se contente pas d’afficher des données brutes : il en livre une analyse, et note chaque e-mail selon sa probabilité d’être frauduleux.
L’analyse détaille les incohérences relevées entre les points de données d’un même message, et indique notamment quel logiciel de messagerie a vraisemblablement servi à le composer et quel fournisseur a vraisemblablement assuré son acheminement.
Enrichissement par API externes
Où se situe une adresse IP, appartient-elle à un service de VPN, quel est l’historique des enregistrements MX d’un domaine, quels sont ses sous-domaines : ces questions trouvent leur réponse hors du message.
Forensic Email Intelligence se connecte à des services externes tels que MaxMind, SecurityTrails et EmailRep pour enrichir ces points de données et en donner une vue complète.
Inspection des propriétés MAPI
L’interface MAPI (Messaging Application Programming Interface) est une mine de renseignements lorsqu’on examine des messages et des fichiers de données Microsoft Outlook. Forensic Email Intelligence tient compte des propriétés MAPI pour noter les e-mails et produire ses analyses, et il en permet l’inspection directe.
Ses outils intégrés permettent de rechercher et de filtrer rapidement les propriétés MAPI, puis de les exploiter dans l’enquête.