Elcomsoft Mobile Forensic Bundle
L’ensemble d’outils d’acquisition mobile d’Elcomsoft, réunis dans une seule licence
Un iPhone verrouillé, une sauvegarde chiffrée, un compte iCloud dont personne n’a le mot de passe : chacun de ces obstacles a son outil, et les acheter séparément coûte cher.
Elcomsoft les réunit dans un seul ensemble (cinq logiciels, une licence) qui couvre la chaîne entière, de l’appareil au compte en ligne.
Description
Elcomsoft Mobile Forensic Bundle est un ensemble complet d’outils d’investigation sur mobile : extraction sur l’appareil, par le système de fichiers et par les services en ligne, sur smartphones comme sur tablettes, cassage des mots de passe de sauvegarde, déchiffrement des sauvegardes chiffrées, puis examen et analyse des informations extraites.
L’ensemble permet aux services d’enquête, aux entreprises et aux administrations d’acquérir et d’analyser le contenu d’une large gamme d’appareils mobiles. Vendu environ 30 % moins cher que l’achat séparé des logiciels qui le composent, il offre de surcroît l’édition la plus complète de chacun d’eux. La commande comprend un an de support technique et un an de mises à jour, sans supplément.
Pour les ordinateurs, les disques et les documents protégés, Elcomsoft propose l’Elcomsoft Desktop Forensic Bundle, qui réunit quatorze outils de récupération de mots de passe et de déchiffrement sous une seule licence.
- Des outils d’acquisition pour les trois voies : l’appareil, sa sauvegarde et le cloud
- Extraction sans fil des appareils iOS et des comptes Microsoft et Google
- Extraction des données d’iCloud avec ou sans le mot de passe
- Accélération GPU pour la récupération des mots de passe des sauvegardes
- Accès aux preuves supprimées, et extraction forensiquement fiable
- Prise en charge : extraction physique, logique et sans fil des appareils iOS de toutes générations (iPhone, iPad et iPod touch), extraction sans fil des appareils Windows et des comptes Google. Les versions Windows et Mac sont incluses lorsqu’elles existent.
Les cinq logiciels de l’ensemble
- Elcomsoft iOS Forensic Toolkit
- Elcomsoft Phone Breaker, édition Forensic
- Elcomsoft Phone Viewer, édition Forensic
- Elcomsoft Cloud eXplorer
- Elcomsoft Dictionaries
Principales caractéristiques
L’ensemble réunit plusieurs outils pour acquérir et analyser des preuves issues de plateformes mobiles différentes.
ACQUISITION PHYSIQUE ET LOGIQUE DES APPAREILS iOS
Extraction des preuves sur les appareils iOS 64 bits, avec ou sans jailbreak : acquisition de bas niveau et acquisition du trousseau sur les appareils jailbreakés, extraction logique avancée sur les autres. Toutes les méthodes d’acquisition (physique, logique et sans fil) tiennent dans le même ensemble.
EXTRACTION checkm8 ET PAR AGENT
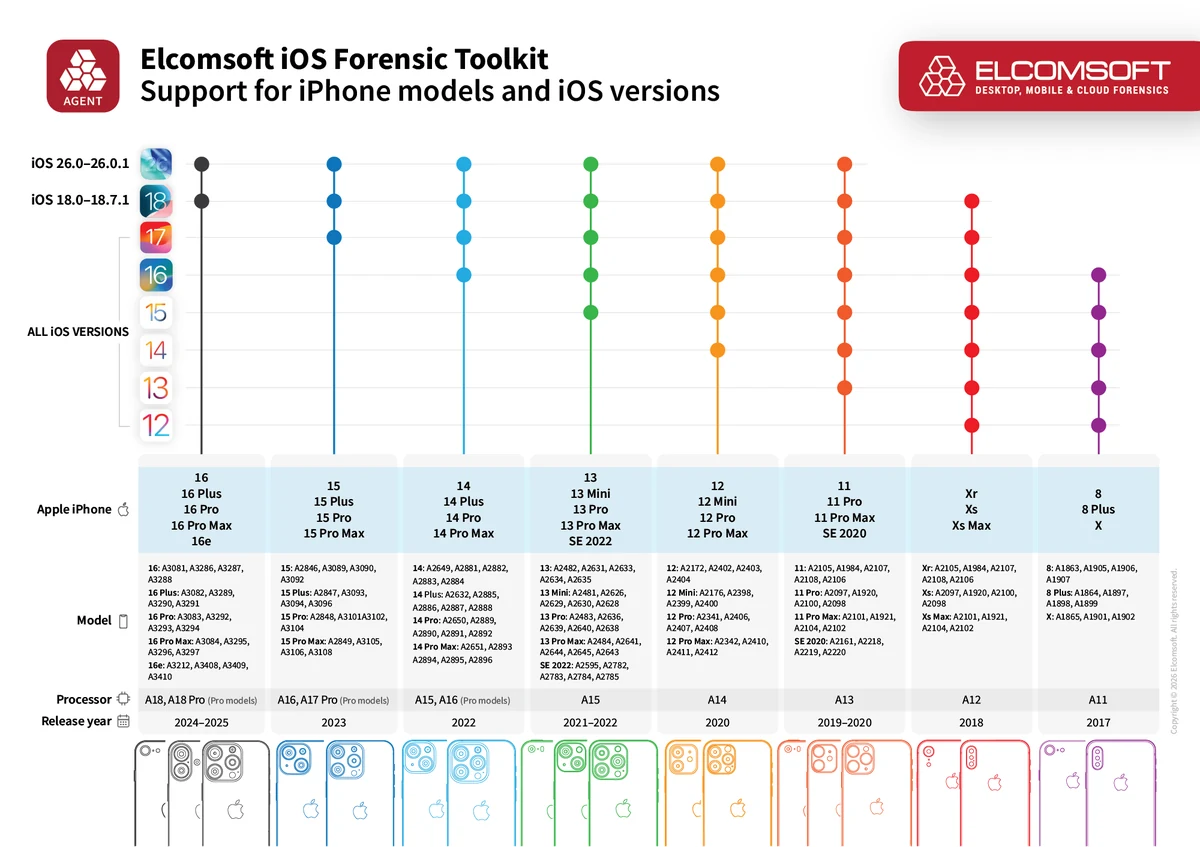
L’iOS Forensic Toolkit apporte l’extraction forensiquement fiable par checkm8 sur les modèles d’iPhone, d’iPad, d’iPod touch et d’Apple TV concernés, et l’extraction par agent jusqu’à iOS 26.
ACQUISITION LOGIQUE DES APPAREILS VERROUILLÉS
Les enregistrements d’appairage existants permettent d’extraire des preuves d’un appareil iOS verrouillé sans son code d’accès. Fichiers multimédias, sauvegardes et fichiers partagés s’obtiennent sans jailbreak.
LES iPHONE 4S À 6S PLUS
Elcomsoft se présente comme le seul éditeur à proposer l’acquisition physique des iPhone 4S à 6S Plus, y compris la dernière génération d’appareils 64 bits : aucune solution tierce équivalente n’a jamais été mise sur le marché.
CASSER LES MOTS DE PASSE DES SAUVEGARDES iOS
Attaque par force brute des mots de passe protégeant les sauvegardes iOS chiffrées. L’accélération GPU, une technologie brevetée par Elcomsoft, divise jusqu’à 50 le temps de récupération d’un mot de passe, et l’accès aux mots de passe déjà stockés par l’utilisateur permet des attaques ciblées par dictionnaires personnalisés.
SAUVEGARDES iCLOUD, PHOTOS ET DONNÉES SYNCHRONISÉES
Selon l’éditeur, la solution d’acquisition iCloud la plus complète du marché : accès forensique aux preuves stockées en ligne avec ou sans le mot de passe Apple ID (sauvegardes, journaux d’appels, messages, mots de passe, contacts, photothèque iCloud, fichiers iCloud). L’authentification à deux facteurs est prise en charge, et contournée lorsque l’on dispose des jetons binaires.
FORENSIQUE GOOGLE
Extraction et analyse de l’historique de localisation détaillé de l’utilisateur, de ses requêtes de recherche, des mots de passe Chrome et de l’historique de navigation, des messages Gmail, des contacts et des photos. Elcomsoft présente Cloud eXplorer comme le seul outil forensique du marché à extraire, analyser et remettre en forme l’ensemble de ces sources.
ÉDITIONS WINDOWS, MAC ET LINUX
La plupart des outils de l’ensemble existent en version Windows et en version Mac, et les deux sont incluses. Elcomsoft publie en outre une édition Linux de son iOS Forensic Toolkit.
VISUALISATION ET ANALYSE DES PREUVES
Un outil léger pour parcourir, rechercher et analyser les preuves : messages supprimés (SMS et iMessage supprimés des sauvegardes iOS compris), mots de passe enregistrés dans le compte Google de l’utilisateur et dans le trousseau iOS.
UNE RÉFÉRENCE ÉPROUVÉE
Les outils d’Elcomsoft sont employés par la majorité des entreprises du Fortune 500, par plusieurs armées, par des administrations et des services d’enquête du monde entier, ainsi que par les grands cabinets d’audit.
Les iPhone et les versions d’iOS couverts
Elcomsoft publie le tableau de compatibilité de son iOS Forensic Toolkit : pour chaque génération d’iPhone, les versions d’iOS que l’extraction par agent atteint, de l’iPhone 8 sous iOS 12 jusqu’aux iPhone 16 et 16e sous iOS 26, avec les numéros de modèle et les processeurs. Le document est celui du fabricant, en anglais ; cliquer dessus l’agrandit.